Na última sexta-feira, 25 de julho de 2025, o aplicativo Tea, uma plataforma voltada para mulheres avaliarem encontros com homens, foi alvo de um ataque hacker que comprometeu a segurança de 72 mil imagens de usuárias, incluindo selfies e documentos de identidade. Com mais de 4 milhões de usuárias nos Estados Unidos, o app, que lidera os downloads na App Store, enfrenta uma crise de confiança após a exposição de dados sensíveis. A violação, descoberta em um sistema legado, afetou contas criadas até fevereiro de 2024 e incluiu mensagens privadas, levantando preocupações sobre privacidade e proteção digital. A empresa anunciou colaboração com o FBI e especialistas em cibersegurança para investigar o caso e prometeu suporte gratuito de proteção de identidade às afetadas. O incidente expõe vulnerabilidades em plataformas que lidam com informações pessoais e reacende o debate sobre segurança em aplicativos de relacionamento.
O Tea se destaca por oferecer um espaço exclusivo para mulheres compartilharem experiências sobre relacionamentos, com a promessa de anonimato e segurança. A proposta atraiu milhões de usuárias, mas o vazamento revelou falhas graves na proteção de dados.
- Principais dados comprometidos: 13 mil selfies e documentos de verificação; 59 mil imagens de postagens e mensagens.
- Ação da empresa: investigação com especialistas e autoridades, além de suporte às usuárias afetadas.
- Impacto imediato: perda de confiança e questionamentos sobre a segurança de apps similares.
O caso ganhou repercussão em fóruns como o 4chan, onde as imagens vazadas foram compartilhadas, intensificando os riscos para as usuárias.
Como o Tea funciona e sua promessa de segurança
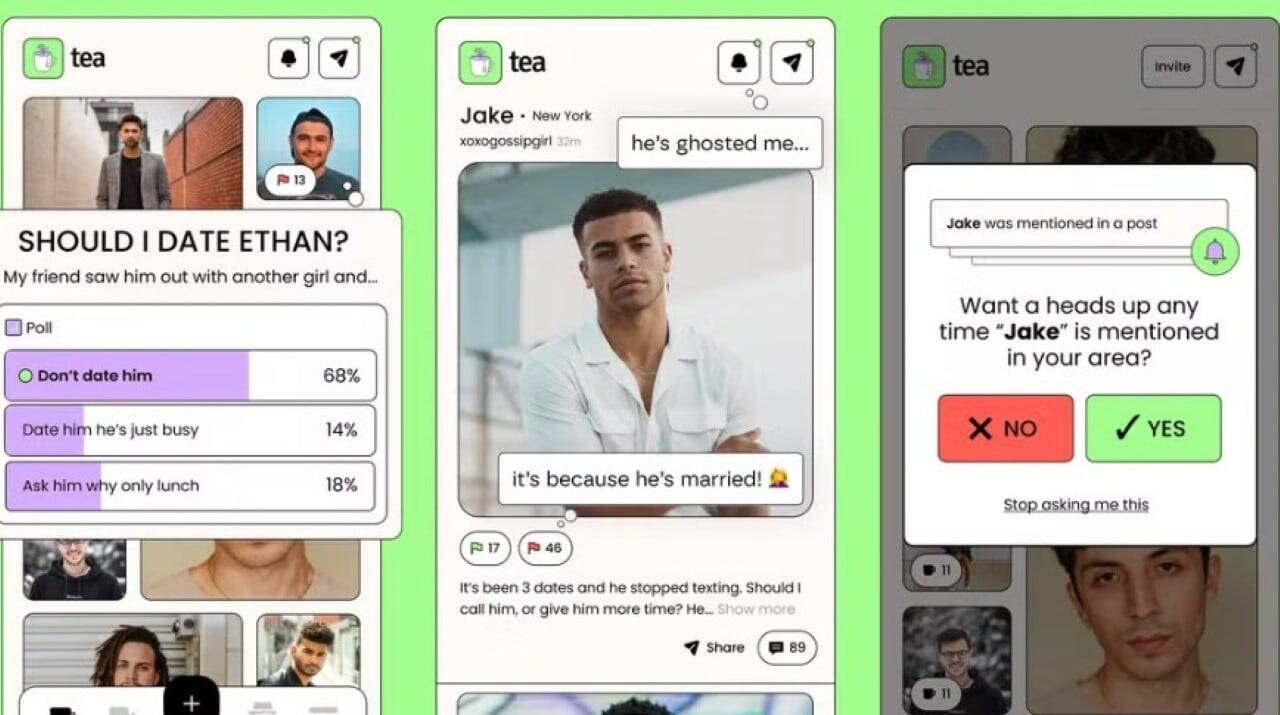
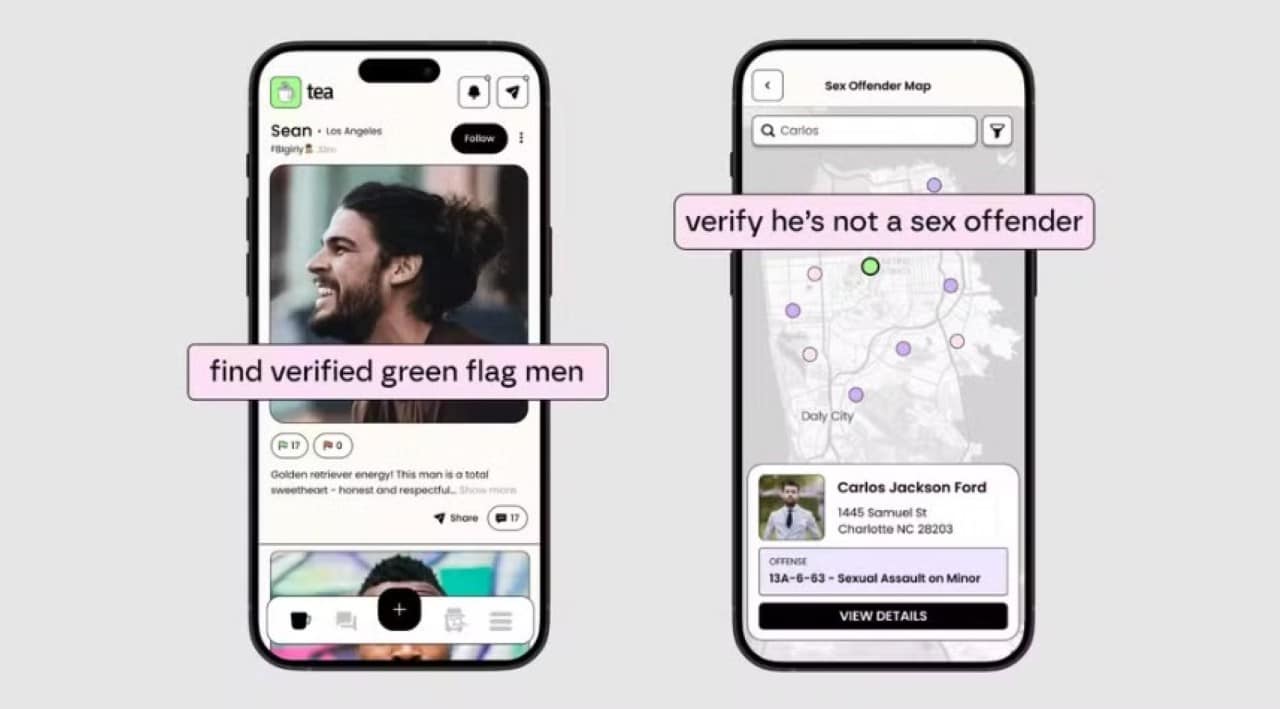
O aplicativo Tea foi projetado como uma rede de apoio para mulheres, permitindo avaliações anônimas de homens com base em experiências de encontros. Para garantir a exclusividade feminina, o cadastro exige selfie, data de nascimento e localização, além de um documento de identidade. A plataforma promete verificar antecedentes criminais e autenticar informações, funcionando como um complemento a apps como Tinder e Bumble.
Usuárias elogiam o Tea por oferecer proteção contra comportamentos problemáticos, como mentiras ou atitudes abusivas, enquanto homens criticam o potencial para difamação. A empresa reforça nos termos de uso que conteúdos caluniosos são proibidos, mas a falta de moderação robusta tem sido alvo de questionamentos.
- Funcionalidades principais: busca por nome, avaliações com bandeiras verdes ou vermelhas, verificação de identidade.
- Objetivo: promover segurança e transparência em relacionamentos.
- Críticas: risco de uso indevido para ataques pessoais ou informações falsas.
A popularidade do app explodiu em 2025, impulsionada por vídeos virais no TikTok, mas o recente incidente colocou em xeque sua capacidade de cumprir a promessa de proteção.
Detalhes do ataque hacker
O ataque hacker foi identificado na sexta-feira, 25 de julho de 2025, quando a empresa detectou acesso não autorizado a um sistema antigo. Segundo a plataforma, 72 mil imagens foram comprometidas, sendo 13 mil selfies e documentos usados na verificação de contas e 59 mil imagens de postagens, comentários e mensagens privadas. Na segunda-feira, 28 de julho, a empresa revelou que mensagens diretas mais recentes também foram acessadas, e hackers conseguiram enviar notificações às usuárias.
O incidente foi amplificado por discussões em fóruns como o 4chan, onde usuários compartilharam links para download das imagens vazadas. A gravidade do caso aumentou com a possibilidade de identificação das usuárias, já que mensagens tratavam de temas sensíveis, como experiências pessoais e denúncias.
- Pontos críticos do vazamento:
- Selfies e documentos expõem usuárias a riscos de roubo de identidade.
- Mensagens privadas contêm informações sensíveis, como relatos de relacionamentos.
- Notificações enviadas por hackers indicam falhas profundas no sistema.
- Sistema legado vulnerável sugere negligência na arquitetura de segurança.
A empresa removeu o sistema afetado do ar e contratou especialistas em cibersegurança para reforçar a proteção, mas o dano à reputação já estava feito.
Reações e medidas da empresa
A resposta do Tea ao vazamento incluiu ações imediatas para mitigar os danos. A plataforma informou que está trabalhando com o FBI e especialistas em segurança para investigar a origem do ataque e identificar os responsáveis. Além disso, anunciou suporte gratuito de proteção de identidade para usuárias afetadas, uma medida para reduzir riscos de golpes e fraudes.
Apesar das ações, a confiança das usuárias foi abalada. Muitas expressaram preocupação com a exposição de dados pessoais, enquanto outras questionaram a continuidade do uso do app. A empresa emitiu comunicados reforçando seu compromisso com a segurança, mas não detalhou como planeja evitar novos incidentes.
- Medidas anunciadas pelo Tea:
- Colaboração com o FBI para rastrear os invasores.
- Contratação de especialistas em cibersegurança.
- Oferta de proteção de identidade gratuita.
- Remoção do sistema vulnerável.
A falta de transparência sobre a extensão total do vazamento e a ausência de um cronograma claro para melhorias de segurança geraram críticas adicionais.
Riscos para as usuárias
O vazamento de 72 mil imagens, incluindo selfies e documentos de identidade, representa uma ameaça significativa para as usuárias. Especialistas em segurança digital alertam para o potencial de roubo de identidade, golpes de engenharia social e até extorsão, especialmente devido à natureza sensível das mensagens privadas.
A exposição de dados pessoais, como rostos e informações de localização, aumenta o risco de assédio online e offline. Algumas usuárias relataram receio de represálias, dado que o app permite compartilhar experiências negativas sobre homens, o que pode gerar conflitos.
- Principais riscos identificados:
- Roubo de identidade com uso de selfies e documentos.
- Golpes direcionados com base em mensagens privadas.
- Assédio decorrente da identificação de usuárias.
- Perda de anonimato prometido pela plataforma.
Recomendações incluem monitoramento de contas, inscrição em serviços de proteção de crédito e atenção a tentativas de contato suspeitas.
Implicações legais e ações judiciais
O vazamento desencadeou ações judiciais contra o Tea. Duas ações coletivas foram movidas no Tribunal Distrital do Norte da Califórnia, em 28 de julho de 2025. Uma delas, apresentada por Griselda Reyes, alega que suas fotos foram acessadas indevidamente devido à negligência da empresa. A outra, movida por uma usuária anônima, inclui as plataformas 4chan e X como rés, por facilitarem a disseminação dos dados vazados.
Os processos exigem que o Tea implemente criptografia robusta e elimine dados sensíveis desnecessários, além de indenizações às afetadas. Advogados destacam que a falta de proteção adequada, como armazenamento de documentos sem criptografia, configura negligência grave.
- Demandas das ações judiciais:
- Criptografia obrigatória para dados sensíveis.
- Exclusão de informações pessoais não essenciais.
- Indenizações financeiras para usuárias afetadas.
O desfecho das ações pode influenciar a regulamentação de apps que lidam com dados pessoais, especialmente no setor de relacionamentos.
Debate sobre segurança em apps de relacionamento
O incidente com o Tea reacendeu discussões sobre a segurança de plataformas digitais que coletam informações sensíveis. Apesar de sua proposta inovadora, o app revelou fragilidades que expõem usuárias a riscos significativos. A App Store da Apple, onde o Tea lidera os downloads, também enfrenta críticas por não detectar falhas de segurança antes da aprovação do aplicativo.
Especialistas apontam que o caso destaca a necessidade de auditorias regulares, criptografia avançada e políticas claras de armazenamento de dados. A confiança em apps de relacionamento depende de práticas robustas de proteção, algo que o Tea não conseguiu garantir.
- Medidas sugeridas por especialistas:
- Auditorias de segurança antes do lançamento de apps.
- Criptografia de ponta a ponta para dados sensíveis.
- Transparência sobre armazenamento e uso de informações.
- Treinamento de equipes para resposta a incidentes.
O caso pode acelerar a adoção de regulamentações mais rígidas para plataformas digitais, especialmente nos Estados Unidos e na União Europeia.
Futuro do Tea e lições para o setor
O Tea enfrenta o desafio de recuperar a confiança de suas usuárias enquanto lida com ações judiciais e investigações. A plataforma continua ativa, mas a reputação abalada pode impactar seu crescimento. O incidente serve como alerta para outras empresas do setor, que precisam priorizar a segurança desde o desenvolvimento inicial de seus produtos.
A popularidade do Tea mostra a demanda por soluções que promovam segurança em relacionamentos, mas o vazamento evidencia que boas intenções não substituem uma infraestrutura tecnológica robusta. A implementação de medidas preventivas será crucial para o futuro do app.
- Lições para o setor:
- Investimento em segurança como prioridade estratégica.
- Testes regulares de vulnerabilidades em sistemas.
- Comunicação transparente com usuários em crises.
- Conformidade com leis de proteção de dados.
O caso do Tea reforça que a proteção de dados não é apenas uma questão técnica, mas um compromisso ético com os usuários.