

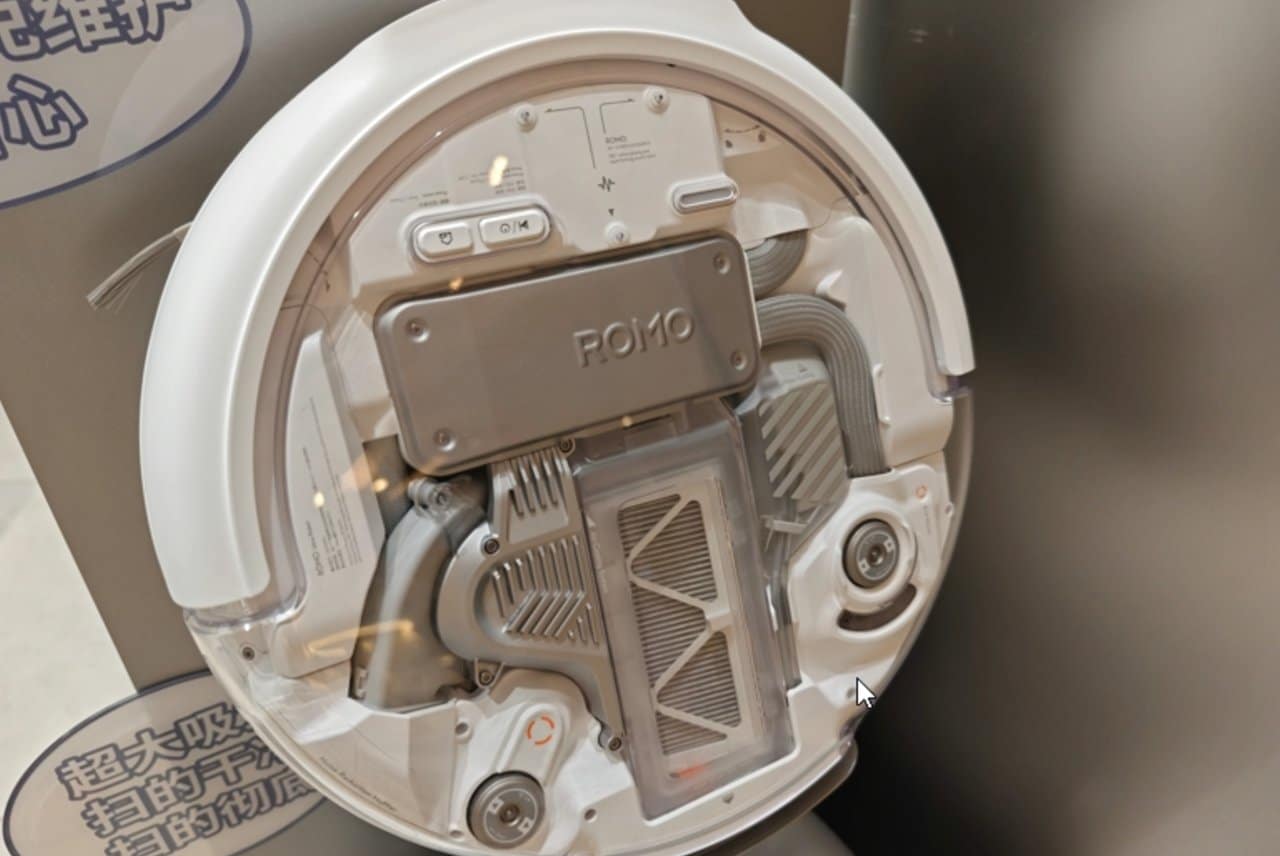
Un ingeniero informático español descubrió una grave vulnerabilidad de seguridad en el robot aspirador DJI Romo, lanzado en febrero de 2026 por la compañía china. Sammy Azdoufal solo pretendía crear una aplicación personalizada para controlar su propio dispositivo con un controlador de PlayStation 5. Durante durante el experimento, accedió a datos de aproximadamente 7 mil unidades en al menos 24 países. La falla permitía ver transmisiones de cámaras en vivo, audio de micrófonos, planos de casas y ubicaciones aproximadas basadas en direcciones IP.
El incidente ocurrió porque el token de autenticación extraído del dispositivo de Azdoufal sirvió como clave maestra en los servidores de DJI. Ele no necesitaba irrumpir en los sistemas ni utilizar fuerza bruta. El protocolo MQTT, utilizado para la comunicación entre robots y la nube, no validaba correctamente los permisos por dispositivo. Isso resultó en el acceso no autorizado a información confidencial de miles de usuarios sin su conocimiento.
DJI confirmó la existencia del problema tras la notificación. La empresa implementó correcciones en dos actualizaciones automáticas a principios de febrero de 2026. Las actualizaciones Essas restringieron el acceso no autorizado y se aplicaron sin necesidad de intervención de los propietarios de los dispositivos. La falla afectó principalmente a la comunicación basada en MQTT entre dispositivos y el servidor en la nube.
Descubrimiento durante el experimento casero.
Sammy Azdoufal utilizó la herramienta de inteligencia artificial Claude de Anthropic para analizar el protocolo de comunicación de Romo. Ele desarrolló un cliente personalizado que asignaba los comandos del controlador de PS5 a los movimientos del robot. El objetivo era hacer la operación más divertida, similar a un juego.
Durante la prueba, la aplicación se conectó al servidor DJI. En lugar de recibir datos sólo de su Romo, obtuvo información de miles de otros dispositivos. Azdoufal pudo controlar remotamente los dispositivos, verificar los niveles de batería y observar lo que capturaban las cámaras en tiempo real.
Demostró acceso en tiempo real para periodistas. En tan solo unos minutos, recopiló más de 100.000 mensajes de telemetría enviados por robots cada pocos segundos. Los datos incluían el estado de limpieza, los obstáculos detectados y los mapas generados por los sensores.
Cómo funcionó la laguna técnica
El protocolo MQTT permite a los dispositivos publicar y suscribirse a temas de mensajes de forma ligera. En el caso de Romo, los dispositivos enviaron paquetes constantes con número de serie, estado y datos visuales. El servidor aceptó amplias suscripciones sin restricciones por token individual.
La autenticación no vinculó el token a un dispositivo específico. Qualquer token válido permitió un acceso amplio. Isso mostró no solo el video y el audio, sino también planos detallados de las residencias.
Los expertos en ciberseguridad señalan que se producen fallos similares en los dispositivos IoT cuando los controles de acceso a la nube son insuficientes. El incidente refuerza los riesgos en los productos conectados que mapean ambientes interiores.
Respuesta de DJI y correcciones aplicadas
DJI inició correcciones internas en enero de 2026. Após se comunicó con Azdoufal y los medios de prensa, la compañía aceleró las actualizaciones. Los parches Duas se enviaron automáticamente los días 8 y 10 de febrero.
La empresa afirmó que el problema se resolvió y que la solución ya estaba en marcha antes de la divulgación pública. Una portavoz explicó que la vulnerabilidad implicaba validar permisos en el backend.
Azdoufal señaló que inicialmente persistieron algunos problemas menores, como el acceso a transmisiones de video sin un PIN de seguridad. DJI ha prometido abordar estos puntos adicionales en futuras actualizaciones.
Riesgos para los usuarios de dispositivos inteligentes
Los robots aspiradores con cámaras y micrófonos representan objetivos potenciales en las redes domésticas conectadas. Acesso no autorizado puede exponer rutinas diarias, diseños del hogar y conversaciones privadas. Casos anteriores con otras marcas han mostrado abusos similares.
El incidente destaca la necesidad de una autenticación estricta en los protocolos de IoT. Tokens debe tener un ámbito por dispositivo y suscripciones limitadas. Fabricantes necesita probar temas comodín y validaciones de permisos.
Los usuarios deben mantener firmware actualizado y segmentar redes para dispositivos inteligentes. Simple Medidas reduce la exposición en ecosistemas conectados.
Impacto en el mercado de robots domésticos
El DJI Romo ha entrado en el segmento de los robots aspiradores con funciones avanzadas de cámara y mapeo. El fallo se produjo poco después del lanzamiento global. Isso puede afectar la confianza en los productos de la marca, conocida por los drones.
Las empresas del sector se enfrentan a una presión cada vez mayor por la seguridad. Incidentes afirma que la conveniencia de la conectividad requiere un monitoreo riguroso. El caso sirve como advertencia para toda la industria nacional de IoT.
Azdoufal compartió su código para el control del gamepad después de las correcciones. Ele enfatizó que no exploró los datos e informó el problema de inmediato.