Google lanza Gemini 3.5 Flash Cyber, un modelo ligero de IA para fortalecer la ciberseguridad global Por Bruna
5 min de lectura
 |
Google tiene una larga trayectoria invirtiendo en ciberseguridad, desarrollando herramientas como CodeMender para identificar y corregir vulnerabilidades. Sin embargo, el rápido avance de los agentes de inteligencia artificial en la detección de fallas requiere un enfoque más eficiente y escalable para proteger los sistemas a nivel global.
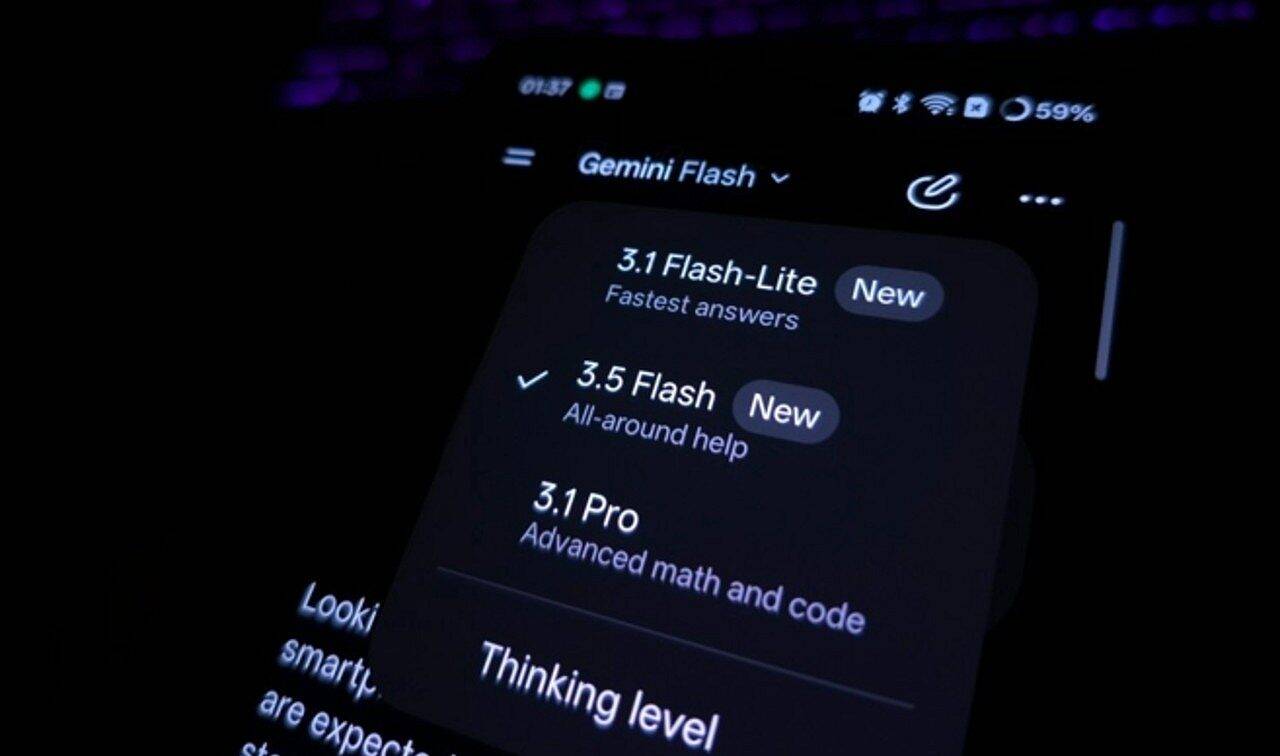
Para intensificar estos esfuerzos, la compañía anunció hoy, martes 21 de julio de 2026, la introducción de Gemini 3.5 Flash Cyber. Este modelo de ciberseguridad, construido sobre la base de Flash 3.5, ha sido optimizado para la identificación, validación y reparación rápida de vulnerabilidades, demostrando una mayor efectividad que las versiones tradicionales de Gemini Flash.
El rendimiento y la eficiencia de Flash sirvieron como base ideal para el desarrollo de modelos de ciberseguridad. 3.5 Flash Cyber, al utilizar esta arquitectura, se posiciona como una opción más accesible y robusta, contrastando con modelos de ciberseguridad más grandes y de mayor costo.
Teniendo en cuenta el potencial de doble aplicación de esta tecnología, Google ha adoptado una estrategia de implementación sensata para 3.5 Flash Cyber. Inicialmente, estará disponible a través de un programa piloto de acceso restringido, exclusivo para gobiernos y socios confiables, a través de la herramienta CodeMender. Esta expansión será gradual.
Paralelamente, la funcionalidad principal de CodeMender también se extenderá directamente a los usuarios de modelos Gemini de acceso público a través de la plataforma Gemini Enterprise Agent.
Cómo los modelos ligeros de IA optimizan la seguridad del código
La detección de fallas complejas en sistemas digitales requiere escanear un vasto campo de ejecución. Flash Cyber 3.5 resulta particularmente eficaz en este escenario, siendo ideal para agentes que necesitan analizar extensas bases de código y numerosas rutas de software en busca de vulnerabilidades.
CodeMender aprovecha Flash Cyber 3.5 en múltiples invocaciones, lo que permite a los agentes explorar un volumen significativamente mayor de rutas de código para descubrir y validar problemas. Luego, los subagentes consolidan estos análisis en un informe final de alta calidad.
Su velocidad y rentabilidad permiten que 3.5 Flash Cyber se incorpore fácilmente a procesos como escaneos regulares, fases de lanzamiento con plazos ajustados y procesos de inspección de compromisos a gran escala.
Rendimiento de Flash Cyber 3.5 en pruebas comparativas de seguridad digital
El rendimiento de Flash Cyber 3.5 se evaluó en varios puntos de referencia. En la prueba CyberGym, que compara agentes de IA en cientos de vulnerabilidades reales de software, el modelo logró resultados competitivos frente a alternativas más grandes, especialmente al realizar hasta cinco llamadas para generar un solo informe, aprovechando su bajo costo.
*Es importante tener en cuenta que los datos de desempeño de otros competidores se obtuvieron de las propias declaraciones de los proveedores.
Además, las capacidades del modelo se probaron más allá de CyberGym. El equipo de Big Sleep de Google llevó a cabo una evaluación independiente centrada en detectar vulnerabilidades críticas en bases de código complejas como Chrome y Safari. En este escenario, Flash Cyber 3.5 demostró un rendimiento superior al de las versiones estándar de Flash 3.5 y Flash 3.6.
La tasa de éxito en la evaluación Big Sleep (aprobada en el primer intento) confirmó la eficacia del modelo.
Flash Cyber 3.5 también se probó en el flujo de verificación de confirmación de producción de Google Chrome, en un entorno donde las vulnerabilidades no eran públicas, lo que garantiza la imparcialidad del punto de referencia para Gemini y los modelos de la competencia.
Los datos revelaron una mejora considerable de 3,5 Flash Cyber sobre 3,5 Flash. Es importante mencionar que versiones posteriores de modelos de la competencia, como el Opus 4.6, no fueron incluidas porque no podían realizar las tareas, debido a sus mecanismos de seguridad internos.
La tasa de éxito en el proceso de verificación de confirmación de producción de Chrome (pass@1) reforzó estos resultados.
Además, Flash Cyber 3.5 identificó consistentemente una mayor cantidad de vulnerabilidades únicas en comparación con Flash 3.5 y Claude Opus 4.6. En el complejo motor JavaScript V8, con un número fijo de invocaciones, Flash Cyber 3.5 encontró 55 problemas únicos confirmados, superando los 47 del núcleo Flash 3.5 y los 36 de Opus 4.6, incluidos 10 problemas que los otros dos modelos no detectaron.
Los modelos de ciberseguridad más simples a menudo caen en un círculo vicioso, detectando las mismas fallas una y otra vez y pasando por alto vulnerabilidades críticas. Un modelo robusto, a su vez, explora un área más amplia y descubre un mayor número de problemas nunca antes vistos.
A medida que aumenta el número de invocaciones, Flash Cyber 3.5 continúa descubriendo nuevas rutas de código y vulnerabilidades.
Aplicación Flash Cyber 3.5 y escalabilidad en sistemas Google
Si bien los puntos de referencia son importantes, Flash Cyber 3.5 de CodeMender ya está en uso práctico, detectando y corrigiendo vulnerabilidades en los códigos fuente internos de Google, cubriendo plataformas como Chrome, Android, Cloud, Ads y YouTube.
La agilidad en los descubrimientos, característica de un modelo liviano, tuvo como resultado un impacto mensurable.
Un ejemplo notable es el equipo de investigación de vulnerabilidades en la nube de Google, que utilizó Flash Cyber 3.5 para proteger proactivamente sus sistemas en un tiempo récord. En solo dos horas, el modelo identificó fallas de ejecución remota de código en API públicas y una vulnerabilidad de corrupción de memoria en un servicio de producción crítico. Además, generó un exploit de ejecución remota de código con 100% de confiabilidad, capaz de burlar defensas estándar como ASLR y W^X.
Las evaluaciones iniciales de los ingenieros de seguridad de Wiz y Cloud CISO respaldan la mejora sustancial de la capacidad de Flash Cyber 3.5 en comparación con el modelo insignia Flash 3.5.
Fortalecimiento de la protección digital a escala
La posición de liderazgo de Google en seguridad de software le da a la empresa una ventaja estratégica. Herramientas como OSV.dev, una base de datos de vulnerabilidades de código abierto mantenida por Google con más de 700.000 registros, y los más de diez años de resultados de OSS-Fuzz, son cruciales para identificar las vulnerabilidades más relevantes.
Este vasto conocimiento permite a Google ir más allá de los escenarios sintéticos de ciberseguridad, entrenando sus modelos a partir del accionar real de los profesionales en la materia. Los modelos aprenden a manejar herramientas estándar de la industria, analizar millones de líneas de código en proyectos complejos como Chromium y administrar tareas de seguridad que requieren un análisis profundo y continuo.
Con la integración de CodeMender y Flash Cyber 3.5, Google ofrece una arquitectura de alta capacidad, escalable y asequible para capacitar a más profesionales de la seguridad para proteger el software de forma eficaz.