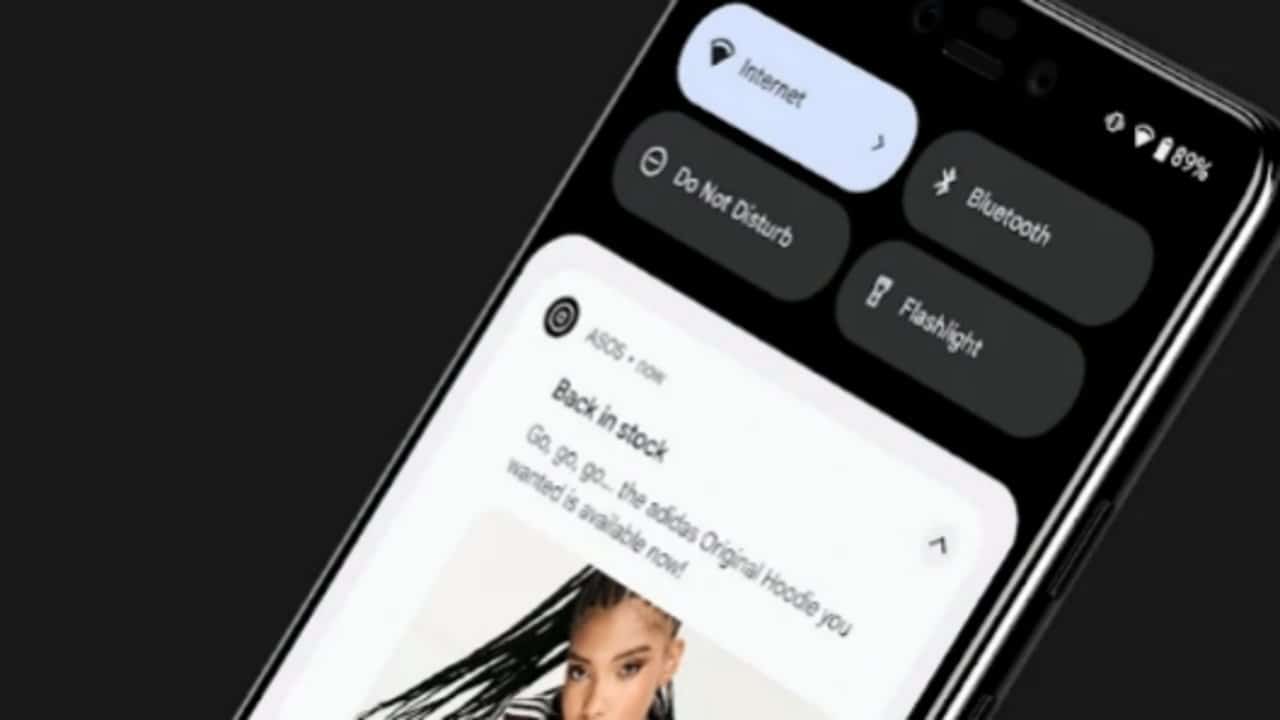
Una emisión masiva de notificaciones no autorizadas enviadas desde los canales móviles de la minorista de moda en línea ASOS alertó a sus clientes sobre un ataque informático en curso, en el que se exigía comunicación urgente con el equipo directivo para frenar la publicación de información interna. La repercusión financiera fue inmediata en la Bolsa de Valores de Londres, donde las acciones de la compañía británica experimentaron un retroceso situado entre el 10% y el 12,5% en las primeras horas de negociación. Al mismo tiempo, los títulos de la compañía tecnológica Snowflake, mencionada de forma directa en el mensaje de los atacantes, retrocedieron cerca de un 3% en las operaciones previas a la apertura de los mercados en Nueva York.
El mensaje no autorizado llegó directamente a las pantallas de los usuarios en formato de notificación push, encabezado por el título en mayúsculas que advertía sobre la vulneración del sistema institucional. La advertencia estaba dirigida expresamente al delegado de protección de datos, identificado por la sigla DPO en la nomenclatura corporativa internacional, así como al área técnica de soporte de la minorista. En el texto desplegado en los dispositivos móviles, los remitentes señalaron que habían comprometido por completo la infraestructura de Snowflake asignada a la firma británica y condicionaron la privacidad de la información a una negociación inmediata, remitiendo a los destinatarios a un canal externo dentro de la plataforma Telegram administrado por un colectivo identificado como Xuanye Group.
La estrategia utilizada por los atacantes sorprendió a la comunidad de analistas tecnológicos debido a la visibilidad pública otorgada a la maniobra extorsiva, una práctica poco frecuente frente a los esquemas convencionales de cibercrimen que suelen gestionar pagos de rescate mediante vías reservadas. Charlotte Wilson, responsable de soluciones corporativas en la firma de ciberseguridad Check Point, remarcó la seriedad del incidente al evaluar que los atacantes optaron por un método inusualmente audaz al transformar la propia herramienta de comunicación de ASOS en su canal de chantaje. La ejecutiva subrayó que una amplia comunidad de compradores mantiene plena confianza en las alertas que emite la aplicación porque asume que provienen exclusivamente de los administradores legítimos del servicio.
Pese al impacto generado por el envío de los avisos a consumidores radicados en el Reino Unido y otros mercados internacionales, la plataforma de comercio electrónico y la aplicación móvil mantuvieron su operatividad general este martes (6). En comunicaciones posteriores difundidas en el espacio externo de mensajería, el colectivo responsable sostuvo que los datos bancarios y las numeraciones de tarjetas de crédito asociadas a las transacciones de compra no formaban parte del material intervenido. Paralelamente, la dirección de ASOS puso en marcha una auditoría forense para establecer si los invasores lograron vulnerar repositorios de almacenamiento central o si la intrusión se restringió únicamente a las herramientas encargadas de emitir notificaciones a los dispositivos móviles.
Peritajes informáticos evalúan si los atacantes vulneraron repositorios centrales o solo el sistema móvil
La diferenciación técnica entre los servidores de envío de mensajes en aplicaciones y las estructuras donde se procesa la información de los clientes abrió interrogantes sobre el alcance real de la intrusión informática. Dan Bird, especialista en seguridad cibernética dentro de la compañía Horizon3, indicó que ejecutar una notificación remota masiva exige controlar consolas de mensajería independientes de los almacenes analíticos de datos. De acuerdo con el experto, la comprobación simultánea de ambas afirmaciones implicaría que los agresores obtuvieron credenciales suficientes para superar los controles de autenticación en múltiples áreas del entorno tecnológico corporativo.
La configuración estructural de los servicios en la nube utilizados por empresas de ventas masivas también fue analizada por Dray Agha, gerente sénior de operaciones de seguridad en la firma Huntress, quien puso el foco en la delicada naturaleza de las bases de datos externas. Agha puntualizó que Snowflake constituye un repositorio masivo en la nube donde los comercios centralizan expedientes confidenciales sobre el comportamiento de sus clientes, por lo que una intrusión efectiva representaría una contingencia de gravedad institucional. Asimismo, el especialista coincidió en que la emisión directa de avisos confirma que los ciberdelincuentes consiguieron acceder a los controles informáticos vinculados a la app de ASOS.
Consulte también: AVC causa 400 mil casos al año y moviliza alertas en Brasil
Bajo las regulaciones británicas de resguardo digital, supervisadas formalmente por la entidad fiscalizadora Information Commissioner’s Office, las corporaciones tienen la obligación de informar cualquier filtración comprobada que afecte datos privados en un lapso no superior a 72 horas. Este plazo legal rige para la remisión de informes técnicos iniciales mientras se determina con exactitud si existió o no descarga externa de registros correspondientes a los usuarios del servicio.
Indicadores bursátiles y dimensiones operativas de la compañía británica
- Caída de 10% a 12,5% registrada en las cotizaciones de las acciones de ASOS en la Bolsa de Valores de Londres durante la jornada.
- Descenso cercano al 3% en la valuación de las acciones de Snowflake en las operaciones previas del parqué de Nueva York.
- Comunidad activa integrada por entre 16,4 y 17 millones de compradores que operan en más de 150 países donde la firma ofrece envíos.
- Ventana de 72 horas establecida por el marco normativo británico para remitir la notificación oficial sobre incidentes de seguridad digital.
Resultados financieros de ASOS y precedentes de incidentes en plataformas de almacenamiento
La vulneración técnica se produce en un escenario comercial complejo para la firma británica, que reportó ingresos anuales recientes por 2.500 millones de libras esterlinas frente a pérdidas operativas computadas en 212 millones de libras en su último ejercicio fiscal cerrado. Adicionalmente, el entorno de gestión de Snowflake arrastraba antecedentes de atención en la industria informática por episodios previos de seguridad vinculados a incidentes en corporaciones de presencia mundial como Ticketmaster y la entidad bancaria Santander, lo que reforzó las alertas entre las áreas de tecnología encargadas de custodiar información en depósitos externos.
Secuencia de los acontecimientos registrados durante la mañana del 6 de octubre de 2026
- Inicio de la mañana del 6 de octubre de 2026: registro y apertura del canal atribuido a Xuanye Group en el servicio Telegram antes del envío de los avisos.
- 10:01 de la mañana del 6 de octubre de 2026: emisión masiva de la notificación push con el encabezado sobre el ataque hacia los teléfonos de los usuarios.
- Media mañana del 6 de octubre de 2026: caída inmediata en las cotizaciones bursátiles de Londres y activación de peritajes forenses internos por parte de ASOS.
El equipo técnico de la minorista continúa ejecutando revisiones de código y accesos a servidores para verificar si existió extracción no autorizada de expedientes de usuarios o si el incidente se limitó a la manipulación del módulo de envíos de la aplicación móvil.