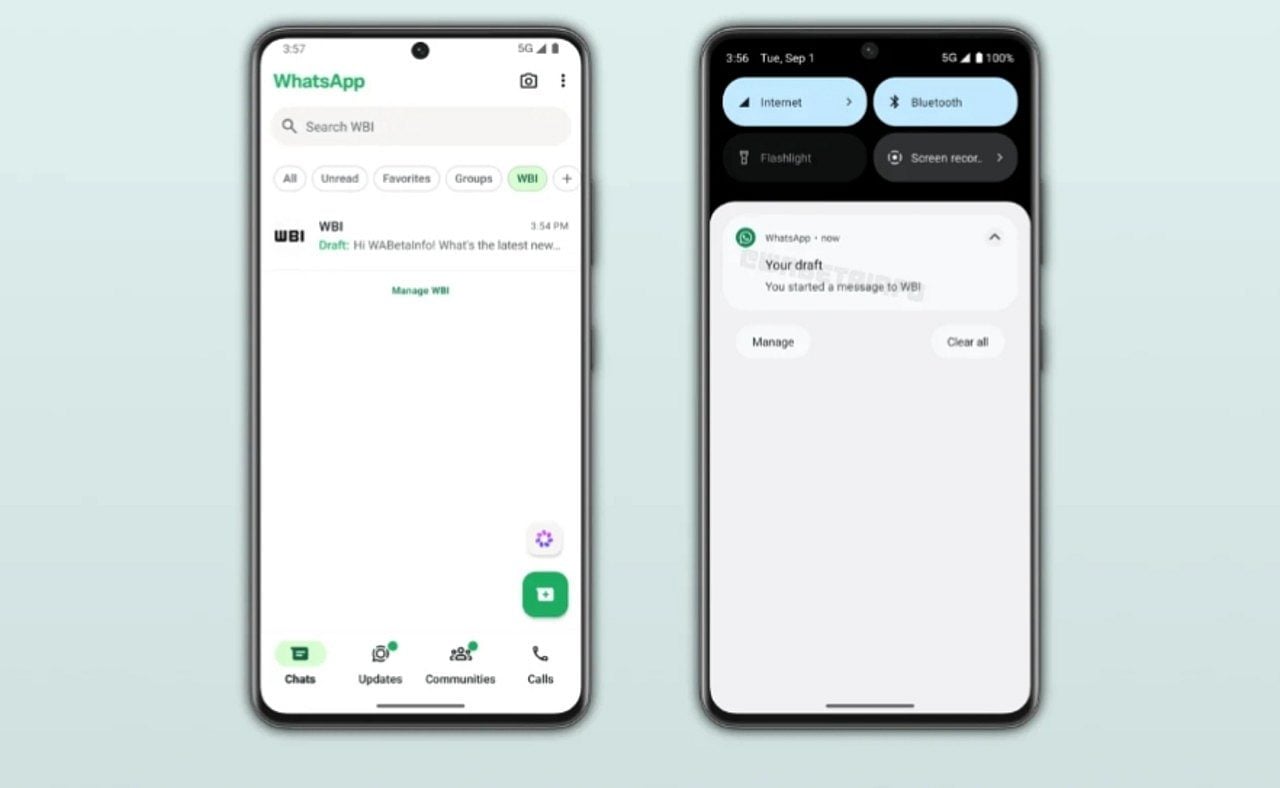
WhatsAppの開発チームは、サポート期間が終了した古い基本ソフトを搭載する端末からのログインを遠隔制御で遮断するセキュリティ対策の適用を開始しました。対象となる環境でアカウント認証を試みる利用者は、メッセージや通話による確認コードを受信するために、端末のAndroidまたはiOSを最新の状態へ更新する必要があります。
画面上で簡単に閉じて無視できる従来の通知とは異なり、今回の警告画面にはスキップボタンや回避策が一切用意されていません。警告表示では、認証コードを受け取りアカウントにアクセスするにはスマートフォンのOS更新が必須である旨が示されます。あわせて、長期にわたり修正が適用されていないシステムは不正プログラムの標的になりやすいため、適切な更新がデータ保護に直結すると説明されています。
米国本社のサーバー設備が端末の接続可否を集中的に判定
今回のアクセス制限は、米カリフォルニア州メンロパークに所在するMetaの中核サーバーインフラを通じて一元的に制御されています。端末仕様の判定は端末側に保存されたアプリのバージョン情報のみに依存しない設計となっています。そのため、古いバージョンのアプリファイルを保持して互換性チェックを回避する従来の手法は通用しなくなりました。
制限の適用に関する報告は2026年10月4日日曜日に確認され始め、10月5日月曜日から段階的な拡大が進められています。サポート切れの基本ソフトがサーバー側で検知されると、SMSによる暗証番号の送出や音声通話による自動認証の実行が停止され、初期設定の手続きが完了できなくなります。
セキュリティ修正の提供終了に伴う不正侵入リスクの排除
メーカーによる保守点検が終了した環境を遮断する背景には、端末内に蓄積された機密データを保護する明確な目的が存在します。更新プログラムが届かなくなった機器では既知の脆弱性が未解決のまま残り続け、悪意ある攻撃者に狙われる危険性が高まります。不正アクセスを行う者はこうした既知の欠陥を足がかりに侵入し、端末の管理権限を奪うスパイウェアを送り込む恐れがあります。
通信経路上を保護するエンドツーエンド暗号化が正常に機能していても、端末本体がウイルスに感染している場合は盗聴を防ぎきれません。管理者権限を得た不正プログラムは、文字入力の監視や画面キャプチャの取得を通じて、通信が暗号化される前の生のやり取りをメモリ上から直接複製できてしまいます。運営元の公式ヘルプセンターに記載された運用基準によると、利用者が極めて少なく最新の安全基準を満たせない古い環境は、定期的な見直しに伴ってサポート対象から順次除外されます。
こちらもおすすめ: WhatsAppはiOSベータ版で1台のiPhoneに最大3件の電話番号を連携させる新機能を開発しテスト運用を開始する
現在の安定稼働に求められる各OSの技術仕様
公式の技術仕様ガイドラインでは、メッセージング機能を安定して利用するために満たすべき動作環境の基準値が定められています。
- Android 6.0: 国内外で流通する各メーカーの端末で必須とされる最低基準のバージョン
- iOS 15.1: 移行期間中におけるApple製スマートフォンに求められる現行の下限バージョン
- iOS 15.5: 今後の運用においてiPhone利用者に適用される引き上げ後の必須動作バージョン
過去に発売された旧世代のGalaxyシリーズなど、メーカーによるシステム配信が途絶えた古い機種では必要なパッケージを導入できません。ハードウェアの制約によりシステム全体のバージョンアップが不可能な端末では、サービスを継続するために機器自体の買い替えが必要となります。
2026年に実施されている互換性終了の進行日程
Metaは2026年を通じて古いOSへの対応を段階的に打ち切るスケジュールを策定し、順次実施しています。
- 2026年9月8日: Android 5.0および5.1に対する公式サポートを正式に打ち切り
- 2026年10月5日: 基準を満たさない古い端末からの新規ログインを遮断するサーバー機能を稼働
- 2026年11月30日: iPhoneを対象に必須動作環境をiOS 15.5以上へと引き上げる新基準を施行
順次展開されるアクセス制限の適用範囲と今後の見通し
Metaは初回の制限展開において警告画面が表示される対象OSの詳細な内部リビジョン番号や派生版の完全な一覧を公表していません。サーバー側からの配信は段階的に処理されているため、サポート外の環境を利用している残りの端末でも、今後の再ログインや番号認証の実行時に同様の通信遮断が発生します。