Valve、ユーザーのパスワードを盗むウイルスを特定した後、Steam プラットフォームからの無料ゲームを禁止 著者 Maria
読了時間 約10分
 |
Valve は、プレーヤーに無料で提供されているタイトルを Steam カタログから削除しました。この措置は、このソフトウェアが被害者のコンピュータに悪意のあるプログラムをインストールする媒介として機能していることをデジタルセキュリティの専門家が特定した後に行われた。この脅威の主な焦点は、アクセス認証情報と金融資産に関連する情報をサイレントに抽出することでした。
この事件は、犯罪者が有害なコードを配布するために高度に流通したスペースを利用するという、サイバー環境でますます一般的になっている戦術を浮き彫りにしています。ゲーム配信プラットフォームは、製品ページへのアクセスをブロックすることでウイルスの拡散を阻止しようとしました。ファイルをダウンロードした消費者は、機密データが第三者に公開されるリスクを負います。
Steam で被害者を呼び込むための ID 変更
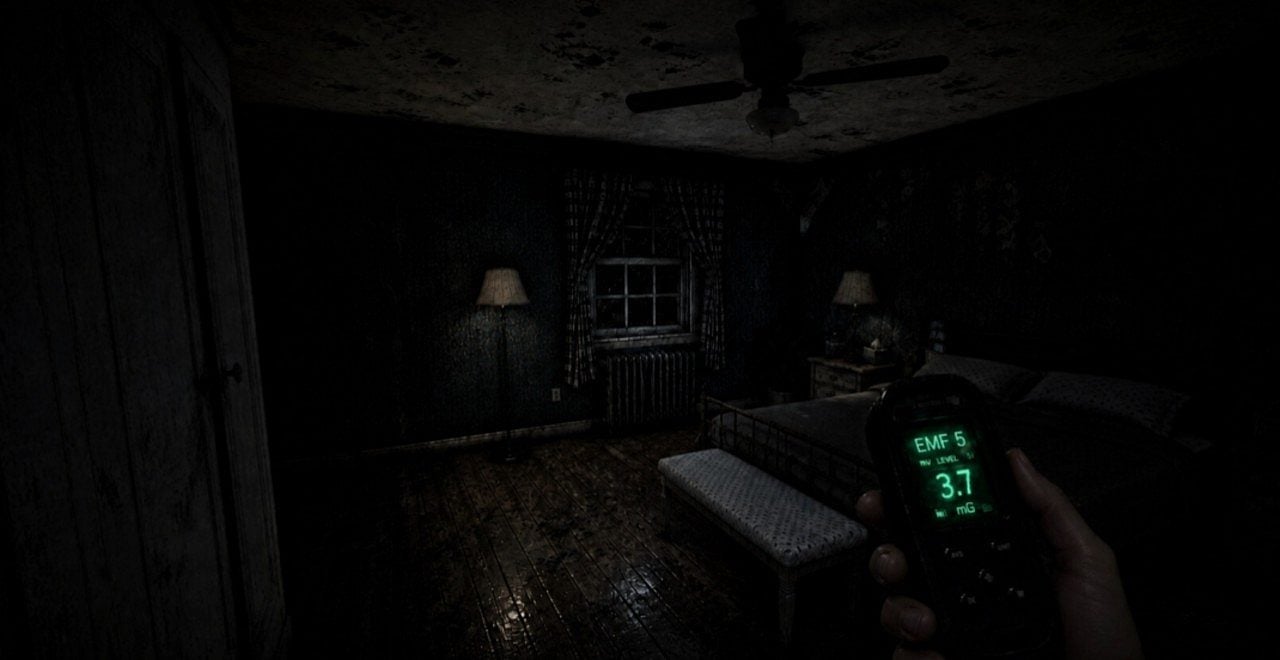
侵害されたアプリは当初、Rodent Race という名前で運用されていました。ダウンロード数を増やすための策略で、攻撃者は開発者のページを制御し、ビジュアルプレゼンテーションと製品提案を完全に変更しました。新しいバージョンは「Beyond The Dark」と呼ばれ、ダークな美学と超常現象の調査メカニズムを採用しました。
この外観の変更には、協力型ホラーのファンである観客を引き付けるという明確な目的がありました。犯罪者は、このジャンルで確立された成功を収めているファズモフォビアの視覚要素をコピーして、詐欺に正当性を与えました。没入型で費用のかからない体験という約束は、毎日ストアの無料立ち上げセクションを閲覧する何千人ものユーザーにとって完璧な餌となりました。
プレイヤーが幽霊の出る場所の探索を開始しようとしている間、システムの動作が不安定でした。グラフィカル インターフェイスでの絶え間ない不具合やクラッシュは、実際にはソフトウェアの真の活動の症状でした。エンターテイメントのファサードには、プライバシー侵害と大量データ収集の複雑な操作が隠されていました。商業的に成功したクローンを作成する戦術は新しいものではありませんが、トロイの木馬の配布と関連すると危険な側面を帯びます。コンピュータ ゲーム環境は、継続的なアップデートと変更のダウンロードを特徴としており、経験の浅いユーザーが悪意のあるファイルに気付かないという有利なシナリオを作り出しています。
UnityPlayer.dll のスキーマと機能の発見
この不正行為は、コンテンツ作成者コミュニティの積極的な参加によって明らかになりました。 YouTuber の Eric Parker は、アプリケーションの動作の技術分析を実施し、詐欺の構造を詳しく説明したビデオを公開しました。独立した調査により、ユーザーがメインファイルを実行した直後に悪意のあるコードがどのようにトリガーされたのかが明らかになりました。
専門家によって、攻撃の原因となっているコンポーネントは UnityPlayer.dll であると特定されました。これは、この特定のコンテキストにおいてトロイの木馬として機能するダイナミック リンク ライブラリ ファイルです。 Beyond The Dark が重大なエラーを示し、モニター画面上で突然終了したときでも、悪意のあるプロセスはオペレーティング システムのタスク マネージャーで目に見えないまま実行され続けました。
このバックグラウンドの永続性により、攻撃者は被害者のハード ドライブを検索するのに必要な時間を与えられました。この技術は、一般ユーザーの直接の認識を回避するため、かなりのレベルの洗練性を示しています。システム エラーの通知や明らかな極端な速度の低下もなく、データ パケットの抽出はインターネット接続を通じて継続的かつサイレントに行われました。最新のオペレーティング システムのアーキテクチャでは、バックグラウンド プロセスが処理リソースをほとんど消費しません。これは、通常はコンピュータの所有者にとって警告となるような、マシンのパフォーマンスの突然の低下が発生しないことを意味します。産業スパイや金融スパイに焦点を当てたこの種の侵略では、目に見えないことが主な武器となります。
デジタルウォレットと保存された認証情報に焦点を当てる
このウイルスの行動範囲は、直接的な金銭的利益に重点が置かれていました。 UnityPlayer.dll プログラミングには、インターネット ブラウザ データベースのローカル ディレクトリをスキャンする特定のルーチンが含まれていました。優先ターゲットは、毎日のログインを容易にするために広く使用されている機能である Google Chrome などのプラットフォームに自動的に保存されるパスワードでした。
従来のソーシャル メディアや電子メールの認証情報に加えて、悪意のあるコードは暗号通貨管理拡張機能を積極的に検索しました。ブロックチェーンベースの資産の転送は不可逆的かつ匿名で行われることが多いため、ブラウザーに統合されたデジタル ウォレットはサイバー犯罪者にとって価値の高い標的となります。アクセスキーを取得すると、被害者の資金を即座に空にすることができます。
コミュニティ メンバーからの報告によると、基本的な保護ソフトウェアが感染ファイルの実行をブロックした可能性があります。しかし、Valve のインフラストラクチャに対する信頼により、多くの人がセキュリティ警告を見落としたり、ゲームセッション中にウイルス対策機能を無効にしたままにしたりしています。公式環境におけるこの誤った安全感は、大規模な攻撃の成功を可能にする主な要因の 1 つです。コンピューター ゲームにおける誤検知のダイナミクスも問題の一因となります。多くのゲーマーは、新しいエンターテインメント ソフトウェアをインストールするときにオペレーティング システムの警告を無視する習慣があり、それが標準的な互換性エラーであると信じています。マルウェア開発者は、データ抽出パッケージのインストールを確実に成功させるために、まさにこの人的エラーを期待していました。
企業衛生と対応プロトコル
セキュリティ侵害に関する通知により、オンライン ストアの管理者から即時の対応が行われました。 Valve は Beyond The Dark をサーバーから削除し、新規インストールを阻止し、マルウェアの配布チェーンを破壊しました。同社はまた、異常な動作をする製品がプラットフォームの自動承認フィルターをどのように回避したかを理解するために、内部レビュープロセスを開始しました。
情報セキュリティの専門家は、不審なアプリケーションを実行したことが判明した人物に対しては、厳格な封じ込めプロトコルを推奨しています。標準インターフェイスを介してゲームをアンインストールするだけでは、システム フォルダーに隠された有害なファイルが完全に削除されることは保証されません。マシンを隔離し、攻撃者が残した潜在的なバックドアを無効化するための事前の対策を講じることが不可欠です。
被害を軽減するには、ソフトウェアツールとデジタル行動の変化を組み合わせた多層的なアプローチが必要です。保護ガイドラインには次のものが含まれます。
- 最新の脅威定義で更新されたウイルス対策ソフトウェアを使用して、ハード ドライブの詳細かつ完全なスキャンを実行します。
- ブラウザに保存されているすべてのパスワードをすぐに変更し、銀行口座、メインの電子メール、オンライン ストアのプロフィールを優先します。
- アクセス許可を取り消し、感染期間中に流出した可能性のある仮想通貨ウォレットから資金を送金します。
- サポートされているすべてのサービスで 2 要素認証を有効にし、不正なログイン試行に対する追加の障壁を追加します。
- 数週間以内に銀行取引明細書とクレジット カード明細書を監視し、不審な取引や不明な取引がないか確認します。
このエピソードは、デジタル メディアを利用する際には常に懐疑的である必要性を強調します。直接的な金銭的コストを発生させずに製品を提供すると、データ活用に基づく収益化モデルが隠蔽されることがよくあります。最新のオペレーティング システムを維持し、ブラウジング時に防御態勢を採用することが、進化し続けるサイバー脅威に対する最も効果的な防御策であり続けます。ソフトウェア配布市場は、独立系開発者にとっての公開の容易さと、最終消費者にとっての厳格なセキュリティのバランスをとるという継続的な課題に直面しています。このような性質のインシデントにより、テクノロジー大手は異常検出アルゴリズムの改善を余儀なくされます。クリーンな環境を提供する必要があるプラットフォームと、適切なデジタル衛生習慣を維持する必要があるユーザーの間の責任の共有が、インターネット セキュリティの現在の状況を定義します。