取り返しのつかないセキュリティ上の欠陥により、iPhone XSと11はハードウェアのバグにより永続的な脆弱性にさらされる 著者 Jeronimo Santos
読了時間 約5分
 |
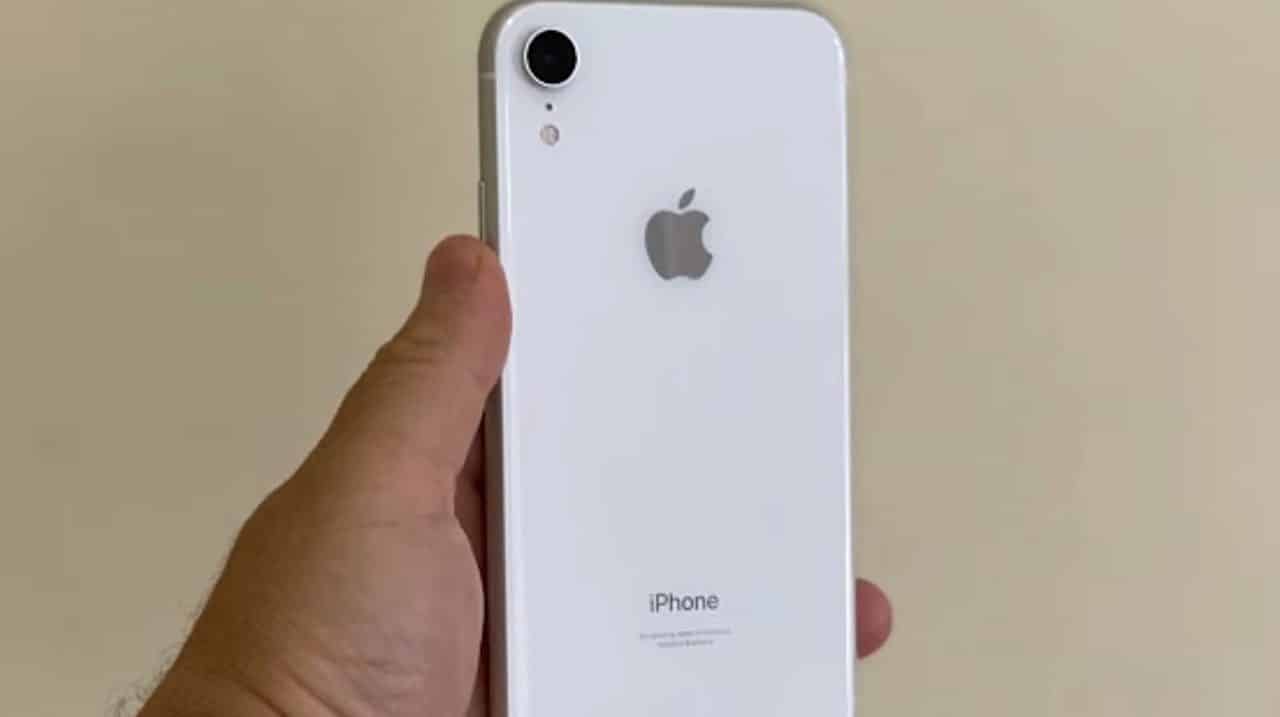
Appleが修正できない深刻なセキュリティ脆弱性は、iPhone XSとiPhone 11のすべてのモデルに影響を与える。セキュリティ会社Paradigm Shiftが本日明らかにしたこの問題では、「usbliter8」と呼ばれるこの欠陥が、特にテクノロジー大手のA12およびA13チップを搭載したデバイスに影響を及ぼすことが詳述されている。
Paradigm Shift が提示した概念実証エクスプロイトでは、この侵害が、iPhone 4S から iPhone X までのデバイスに影響を与え続けているよく知られた「checkm8」エクスプロイトとの類似点があることが浮き彫りになっています。ハードウェアの脆弱性が残るため、一部の古いモデルのセキュリティの寿命について懸念が生じています。
この新しい欠陥は、A12 および A13 チップの不可欠な部分である USB コントローラの弱点を悪用します。この侵害により、特定のパッケージを挿入してハードウェア内のマーカーを操作することが可能になり、メモリの保護されていない領域にデータが書き込まれる道が開かれ、さらにはシステムのセキュリティを侵害する悪意のあるドライバーがインストールされる可能性があります。
usbliter8 の欠陥が Apple によって修正できない理由を理解する
この脆弱性を修正できないのは、このエクスプロイトが、iPhone の電源が入ったときに実行される主要なコードである BootROM (または SecureROM) にアクセスするという事実にあります。このコードは製造プロセス中にチップに直接挿入されるため、その性質上、ソフトウェアを介して変更または更新することができないため、障害が永続的に発生します。
これは、usbliter8 の欠陥が完全に排除されることはなく、以下の iPhone モデルは無期限に脆弱なままであることを意味します。
- Apple iPhone XS (70.9 x 143.6 x 7.7 mm – 5.8 インチ – 2436×1125 ピクセル)
- Apple iPhone XS Max (77.4 x 157.5 x 7.7 mm – 6.5 インチ – 2688×1242 px)
- Apple iPhone 11 (75.7 x 150.9 x 8.3 mm – 6.1 インチ – 1792×828 ピクセル)
- Apple iPhone 11 Pro (71.4 x 144 x 8.1 mm – 5.8 インチ – 2436×1125 ピクセル)
- Apple iPhone 11 Pro Max (77.8 x 158 x 8.1 mm – 6.5 インチ – 2688×1242 px)
これらのモデルにとっては悪いニュースにもかかわらず、A14 チップを搭載した iPhone はこのエクスプロイトの影響を受けないという前向きな情報があります。これらのデバイスでは、USB ドライバーは各ブート パケットの後にマーカーをリセットするように設計されていますが、A12 および A13 チップにはセキュリティ対策が欠けているため、構成が脆弱なままになります。
A12 チップと A13 チップは同じ基本的なバグを共有していますが、パラダイム シフトは、A13 の方がわずかに大きな耐性を備えていることを明らかにしています。 A13 をハッキングするには、メモリ改ざんを検出してブロックする機能であるポインター認証コードをバイパスするための追加手順が必要ですが、ハッキングを完全に防ぐことはできません。
このエクスプロイトがシステムに侵入すると、デバイスのセキュリティ設定が一時的に低下します。これにより、不正なソフトウェアが通常のチェックなしで実行され、スパイウェアやマルウェアがインストールされる可能性があります。 checkm8 エクスプロイトで使用されたのと同じ「PWND」シーケンスの存在は、デバイスが侵害されたことを示す明確な兆候として機能します。
Paradigm Shift 社は責任を持って行動し、この欠陥について一般公開前に Apple の製品セキュリティ チーム (Apple Product Security) に通知しました。両者は協力して、この重大な脆弱性についてユーザーに警告するよう調整しました。