Apple Watch Series 12の常時録音機能Siri Recapが引き起こす深刻なプライバシー流出リスク 著者 Maria
読了時間 約9分
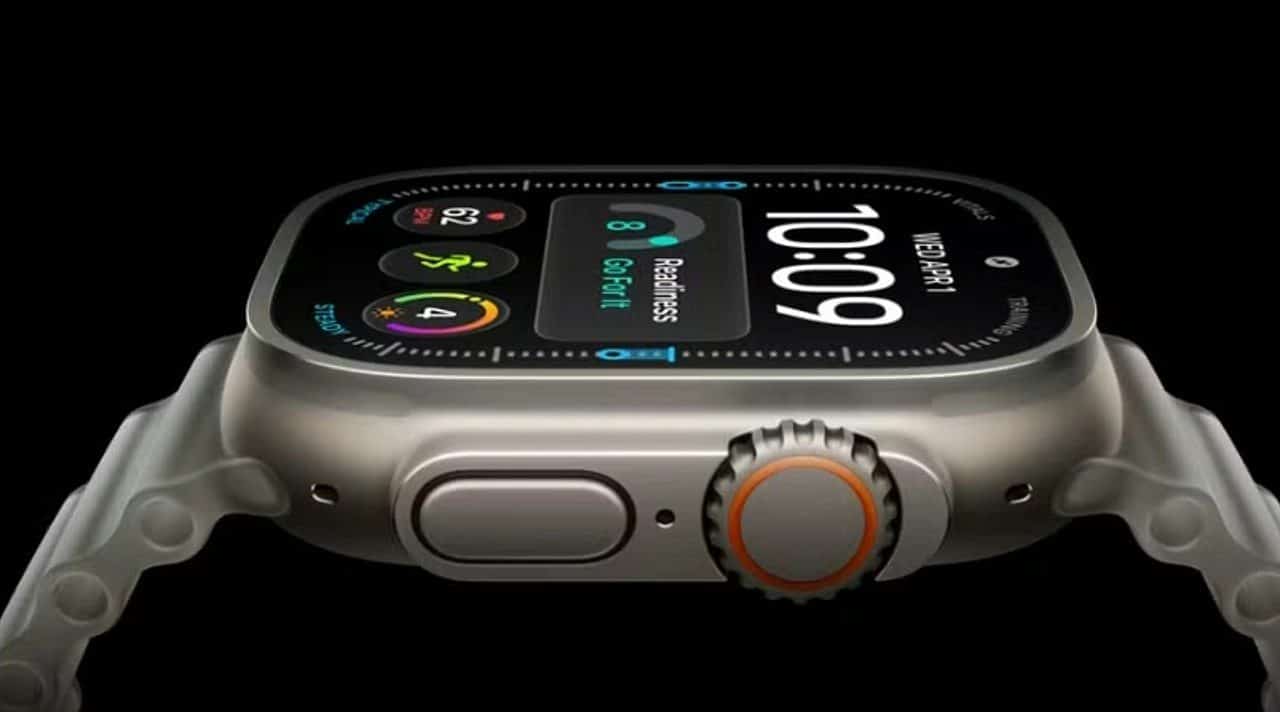 |
米Appleは2026年9月20日、周囲の環境音や会話を常時把握する音響知能システムAudio Intelligenceを搭載したスマートウォッチApple Watch Series 12およびApple Watch Ultra 4を世界市場で発売した。本体内蔵のマイクが音声を常時取得して対話を文字起こしし、楽曲を特定する仕組みを備えたことで、個人データの保持や管理を巡る技術的な議論が各方面で起きている。
サイバーセキュリティ企業Kasperskyの主任研究員Fabio Marenghi氏と、ESET Latinoaméricaの専門家Mario Micucci氏は、この継続的な監視機能が一般利用者の生活環境にもたらす実質的な影響を検証した。両氏は常時音声入力の仕組みについて、プライバシー保護の観点から複数の課題を挙げている。
音声認識とAI処理を担う独自チップS11の主要機能
この音声処理基盤は、Apple Watch Series 12とApple Watch Ultra 4に内蔵された独自設計のS11チップによって制御されている。このプロセッサは端末単体で機能し、Sound RecognitionやShazam、Live Rewind、Siri Recapといった高度なタスクを並行して管理する。
周囲の音を判別するSound Recognitionは、住宅用警報装置の作動音や車のクラクション、玄関ベル、乳幼児の泣き声などを検知して画面に警告を発する。この機能は聴覚に障がいを持つ利用者の安全確保を想定して設計された。さらにShazam機能は、連携するiPhoneを介さずにスマートウォッチ単独で周囲に流れる楽曲の曲名を照合する。
- Sound Recognition:住宅警報や赤ちゃんの泣き声などの特定音を識別して警告を通知
- Live Rewind:手動の操作によって直前15秒間の会話音声を即座に復元
- Siri Recap:日々の対話を人工知能が解析して重要事項の要約メモを自動作成
プライバシー論争の中心となっているのは、Live RewindとSiri Recapの2つの新機能である。Live Rewindは利用者が手動で操作を実行した場合に限り、直前15秒間に交わされた会話音声を即座に復元して確認できるようにする。
一方のSiri Recapは、Appleが開発した人工知能を用いてマイクから入力された音声情報を順次処理していく。このシステムは日常会話の中から主要な議題を抽出し、簡潔な記録として整理する。製造元であるAppleは、利用者が予定や約束を手動で記憶する負担を軽減することがこの機能の狙いだと説明した。
会話を要約するSiri Recapの動作と夜間停止の設定
Siri Recapは音声アシスタントと緊密に連携し、マイクが拾った発話から毎日の要約データを自動で組み立てる。聞こえた全単語を一言一句書き起こすのではなく、重要度の高い要点だけを短文でまとめる処理を優先する設計を採用した。
時計の所有者は音声収集の有効時間帯を任意に設定でき、就寝中の夜間は録音機能を完全に停止させることも可能である。これにより、私生活のプライベートな時間帯における不要な音声蓄積を防止できる。
暗号化と端末内完結処理によるプライバシー保護策
Appleは採取した音声データの保護策として、強力な暗号化の適用、端末内部でのオンデバイス処理、音声の匿名化技術を実施していると説明した。同社は未加工の生の音声ファイルを外部サーバーへ転送したり保管したりすることはないと言明している。
S11チップにはオペレーティングシステムの他の領域から物理的に隔離された専用ハードウェア領域が組み込まれており、音声計算はその隔離区画内でのみ実行される。要約文の生成が完了すると一時的な音声データは破棄され、銀行の暗証番号やクレジットカード番号を除外するフィルター機能も稼働する。
Live Rewind機能が作動する際は、時計が音声取得を開始したことを示す警告音と画面上のアニメーションが同時に作動する。この通知機能はマナーモードに設定されている場合でも作動し、その場に同席している第三者へ録音の開始を伝える。
しかしながら、情報セキュリティの専門家らは、音声記録を日常的に収集し続ける運用手法に対して依然として懸念を表明している。安全性を確保するには技術的な制限の徹底が不可欠だと彼らは指摘する。

KasperskyのFabio Marenghi氏は、クラウドへの情報流出を防ぐために音声処理の全工程を物理ハードウェア内に限定する必要があると強調した。あわせて同氏は、利用者が連携するAppleアカウントの不正ログイン対策を自ら徹底しなければならないと述べている。
悪意ある遠隔アクセスや音声詐欺への悪用リスク
日常の会話を常に拾い上げる仕様は、スパイウェアなどの不正プログラムによる不当なデータアクセスの標的となる可能性を孕んでいる。端末内に保管された会話要約テキスト自体も、時計本体が第三者に奪われた際の物理的脆弱性として浮上する。
Appleは過去に従業員が音声アシスタントの録音を聴取していた問題で激しい批判を浴び、無断録音を巡る米国での集団訴訟を終結させるために9500万ドルの和解金を支払った経緯がある。同社は現在も不正行為の存在を一貫して否定している。
情報セキュリティの技術者らは、現行のフィルタリング機能が不正アクセスを完全に遮断できるかどうかを精査している。端末に保存されたログの保護強度が重要な判断基準となっている。
ESETのMario Micucci氏は、スマートウォッチのロックが第三者に解除された場合、テキスト形式で保存された要約から私的な会話内容が筒抜けになると指摘した。さらに同氏は、これらの要約データが外部アプリケーションに共有されることでサイバー攻撃の侵入口が拡大すると警告する。
個人の行動記録が漏洩した場合、恐喝行為や被害者の生活スケジュールの詳細な把握に悪用される恐れが生じる。サイバー犯罪者は要約レポートを手掛かりにして勤務時間や家族の所在地を割り出し、自動化ツールを用いて効率的に標的を絞り込む。
Fabio Marenghi氏は、採取された音声サンプルを悪用して本人の声を模倣したデジタルクローンが作られ、金銭詐欺に利用される危険性について警鐘を鳴らした。詐欺グループは偽造した音声を使って電話やメッセージアプリWhatsAppで家族に連絡を取り、金銭をだまし取る手口を仕掛ける。
スマートウォッチによる録音は、機器を身に着けていない周囲の会話相手にも直接の影響を与える。個人データ保護法規などの法制下では、事前の通知なしに他人の音声情報を取得することに対して厳格な制約が課されている。
Mario Micucci氏は、保護法が会話内で個人を特定可能なあらゆる対象者に適用される点に注意を促した。同氏は、時計の所有者が同意を与えていたとしても、周囲の同席者から音声を収集する行為を正当化することは法的にできないと説明している。
小型録音機器やスマートフォンの会話要約アプリ
ウェアラブル市場では、自動録音機能と人工知能モデルを組み合わせた小型デバイスが既に複数登場している。これらはビジネスの議事録作成や日常の記録補助として流通している。
Plaud社が手掛ける極小録音端末Notepinは、会話を記録して構造化された要約テキストに変換する機能を持つ。この装置は衣服に直接取り付けて使用できるため、公共の場所でも周囲に気づかれることなく作動する。
大手オンライン通販のAmazon.comでは、常時録音モジュールを内蔵したボールペン型などの小型記録器具が販売されている。これらの機器は一般的な文房具と見分けがつかない外観をしている。
同様の要約機能はスマートフォンや一般的なスマートウォッチ向けのモバイルアプリケーションでも提供されている。通話録音ソフトウェアのWaveは、電話でのやり取りを自動で記録し、人工知能を通じて会話の要点をまとめる処理を実行している。