Google、Pixel 10ラインへの古いシステムのインストールを禁止するセキュリティパッケージを発表 著者 Maria
読了時間 約9分
 |
Google は、同社の最新スマートフォン向けに 2026 年 5 月のセキュリティ パッケージの配布を開始しました。ソフトウェアの更新には、オペレーティング システムの以前のバージョンを再インストールすることに対する厳しい技術的障壁が生じます。影響を受けるデバイスの所有者は、プロセスが完了すると、Android 16 の古いビルドを起動できなくなります。この措置は重大な抜け穴をふさぐことを目的としている。ブロッキングは機器の再起動時に自動的に発生します。
変更はデバイスのブート マネージャーに直接作用します。コンポーネントでは、ソフトウェア ロールバック保護バージョンが確実に増加します。デジタルセキュリティの専門家は、この戦術により、メーカーがすでに修正した脆弱性を悪用するリスクが排除されると指摘しています。この変更は高度な変更エコシステムに影響を与えます。同社は引き続き、携帯電話に保存されているデータを古い欠陥に基づく侵入から保護することに重点を置いている。

保護メカニズムはスマートフォンの初期化コアに作用します
ブロックは、ロールバック保護として知られるツールを通じて発生します。電話機のブート マネージャーは、ハードウェアが機能するために必要な最小バージョン番号を登録します。システムは、コンポーネントに登録されている番号よりも小さい番号のソフトウェアをロードしようとする試みを即座に拒否します。このメカニズムはハードウェアおよびソフトウェア レベルで動作します。緊密な統合により、エンドユーザーがルールを曲げることは事実上不可能になります。
Android 16 アーキテクチャでは、目に見えない更新を保証するためにデュアル パーティション スキームを使用しています。携帯電話には、オペレーティング システム用の 2 つの独立したストレージ スペースがあります。 5 月のパッケージは、ユーザーがデバイスを通常どおり使用し続けている間に、非アクティブなパーティションを更新します。再起動すると、アクティブなパーティションが交換されるだけです。新しいロックは、新しいコードの初期化に重大な障害が発生した場合に、デバイスが古いパーティションに戻るのを防ぎます。
ロールバック保護は、デバイスへの直接の物理攻撃を防ぎます。携帯電話にアクセスできる犯罪者は、パスワードや暗号化をバイパスするために古いシステムのインストールを強制することがよくあります。電子ロックはこの侵略戦略を無力化します。デバイスが内部メモリへのアクセスを許可するには、Google からの更新されたデジタル署名が必要です。
制限はメーカーの最新世代にのみ影響します
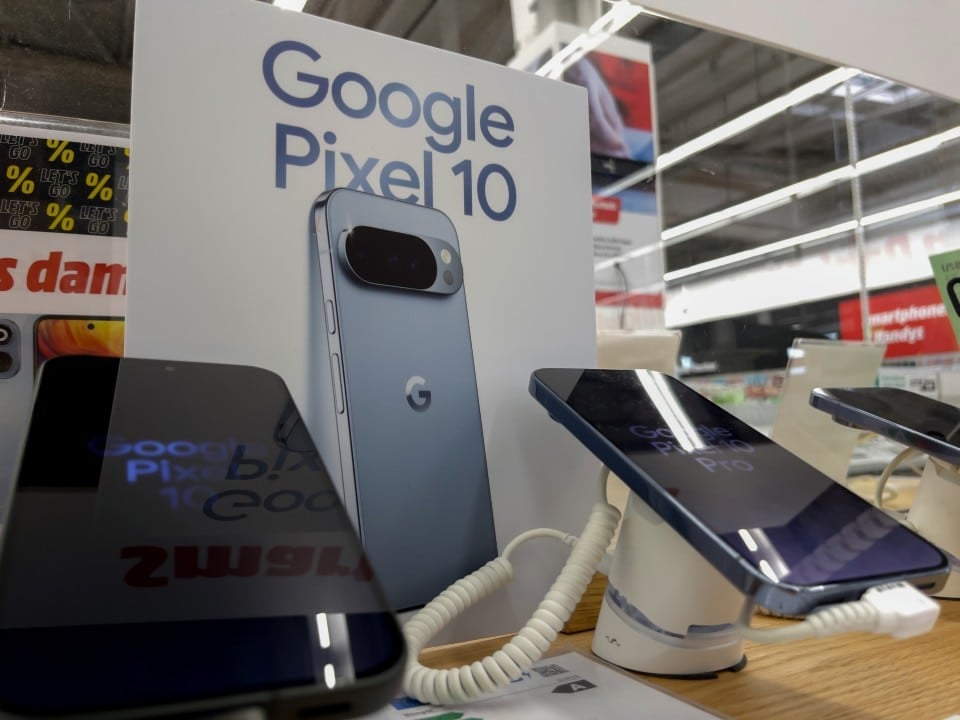
ブロック ポリシーは、最近リリースされたデバイスの特定のグループを対象としています。このリストには、標準の Pixel 10、Pixel 10 Pro バリアント、大画面の Pixel 10 Pro XL モデル、および折りたたみ可能な Pixel 10 Pro Fold が含まれています。前世代のデバイスは、反転ロックなしで標準の動作を維持します。 Googleは、プログラマー向けの公式工場画像ページに詳細な警告を公開した。
ルールを現在の行に分離すると、ハードウェア セキュリティ戦略の変更が示されます。新しいプロセッサには、コードの整合性チェックを処理する特定の命令があります。メーカーはこの計算能力を利用して、利用可能な最も安全なバージョンを強制的に残します。テクノロジー市場は、エコシステムを閉鎖するこの傾向が、この分野の大企業の間で増加しているパターンであると見ています。
Pixel 9 や Pixel 8 などのモデルの所有者は、引き続き Android 16 のバージョンを自由に切り替えることができます。技術文書には、この遡及ロックを古いハードウェアに拡張する計画は示されていません。以前のチップの物理的な制限により、新しいガイダンスで要求されるのと同じレベルのブロッキングを安全に実装することが困難になります。
独立系開発者は新たな技術的障害に直面する
カスタム ソフトウェア ビルダー コミュニティは、5 月のアップデートによる最大の影響を認識しています。 Android 16 に対する大幅な変更をテストするプログラマーは、システムの異なるビルド間を移動することがよくあります。新しいパッケージをインストールすると、この作業は動的に中断されます。以前のコード ベースに戻ると、重大な初期化エラーが発生します。デバイスは、従来の方法では回復できないエラー状態になります。
USB ケーブルを介してシステム ファイルを手動で書き込むプロセスも、新たな障壁に直面します。工場出荷時のイメージのインストールを強制するために使用される端末コマンドは、ブートローダー ロックを認識します。コンピュータはデータ転送を停止し、許可エラー メッセージを表示します。テスト担当者は、テスト機器の永久的な損失を避けるためにワークフローを適応させる必要があります。
Google は、ユーザーがシステムに高度な変更を加えるための明確なガイドラインを確立しています。同社では、ソフトウェアを実験する前に、2 つのストレージ パーティションを完全に同期することをお勧めします。この手順では、開発ツールを使用して完全な更新パッケージを手動でロードする必要があります。この技術により、両方のメモリ空間に同じレベルのロールバック保護が確実に含まれるようになります。
5 月パッケージの技術的および運用上の詳細
公式アップデートのドキュメントには、コード変更の技術的な詳細がリストされています。これらの点を理解することは、メーカーが Pixel 10 シリーズに採用しているセキュリティ対策の範囲を理解するのに役立ちます。
- ブートローダーのバージョンは、再起動後に不可逆的に数値が増加します。
- Android 16 システムは、2026 年 5 月より前の日付のセキュリティ パッケージを拒否します。
- USB ケーブル経由でファイルを録音すると、新しいハードウェア保護ロックが尊重されます。
- 緊急リカバリ手順には、最新の出荷時イメージが必要です。
- 手動パーティション同期により、メモリスロットを自動的に切り替える際の失敗を防ぎます。
ファイル パッケージは現在、同社のサーバー上で手動転送が可能です。企業のシステム管理者は、デバイス群を古いバージョンに戻すことができないというアラートも受け取ります。エンタープライズ環境でモバイル デバイスを管理するには、5 月の更新プログラムを承認する前に事前の計画を立てる必要があります。
デフォルトのコンシューマー ルーチンはインストール後も変更されません。
一般の人は、デバイスの内部機能の大きな変化に気づきません。スマートフォン所有者の大多数は、ソフトウェアのロールバック手順を実行しません。デバイスの日常的な使用では、アプリケーション、ナビゲーション、通信が引き続き重視されます。 5 月のパッケージでは、その月に予定されているバグ修正と安定性の向上が提供されます。セキュリティ ロックはバックグラウンドで静かに動作します。
アップデートは今後数週間かけて段階的に配布される予定です。ネットワーク インフラストラクチャの過負荷を避けるために、サーバーはダウンロードをバッチでリリースします。ファイルをインストールする準備ができると、電話機の画面に通知が表示されます。ユーザーは、デバイスの再起動を確認するだけで変更を適用できます。自動プロセスは、技術的な知識を必要とせずに、すべてのセキュリティ検証ステップを管理します。
継続的な保護戦略により、機密データの保存におけるモバイル デバイスの信頼性が強化されます。古いバージョンをブロックすると、サイバー犯罪者に知られている攻撃ベクトルが排除されます。メーカーは、ソフトウェアを無制限に変更する自由よりも、エコシステムの完全性を優先します。現在の技術シナリオでは、セキュリティと柔軟性のバランスが一般ユーザーの保護に傾いています。