
Notícias de "パスワード"
-
 最新ニュース (JA)
X Money の拡張によりアカウント攻撃が増加し、セキュリティ警告がトリガーされる
X プラットフォーム上の新しい決済サービスである X Money の開始は、ユーザーにさらなるセキュリティ上の懸念をもたらしました。このツールの拡張リリースの直後、フィッシング攻撃キャンペーンの可能性を示す、パスワードのリセットを求める予期しない電子メールが数人に受信されるようになりました。 X Money の財務能力により、アカウントが犯罪者にとってより魅力的なものになっているため、懸念はさらに大きくなります。 プラットフォームXは何が起こったのか調査中であると述べた。しかし同社は、現時点で攻撃が成功したという証拠は見つかっていないと報告した。主な疑惑は、サイバー犯罪者が公開されているユーザー名を使用してパスワード回復フォームを一斉に使用していることです。 X Money はアカウントがハッキングされた場合のリスクを拡大しているため、この問題はさらに重要になっています。このサービスにより、ユーザーはプラットフォームを通じて直接残高を維持し、支払いを行ったり受け取ったり、人々の間で金融送金を行ったりすることができます。 X Money は 2026 年 7 月に開始され、最初は招待者のみがアクセスできました。 2026 年 8...
-
 1最新ニュース (JA)
PDFはロックされていますか?パスワードを忘れたファイルを回復するための効果的な戦略をご覧ください。
パスワードを使用して PDF 形式のドキュメントを保護することは、機密データを保存し、不正なアクセスを防ぐためのアクセス可能な方法となります。この機能は、契約書、専門的なレポート、または個人ファイルを保護するのに最適で、コンテンツの機密性と完全性が確保されます。パスワード保護により、偶発的または意図的な閲覧や変更が防止されます。 ただし、アクセスの組み合わせを忘れた場合に問題が発生します。ファイルを保護した後、ユーザーはドキュメントが必要だがパスワードが思い出せないという状況に陥ることがあります。 「PDF パスワードを忘れた」という問題は非常に一般的であり、理想的な解決策は実装されているセキュリティの種類によって異なるため、この状態を元に戻すための安全なアプローチを知ることが不可欠です。 PDF ドキュメントのパスワード保護の種類を理解する PDF ファイルのパスワードは主に 2 つの方法で機能します。開封パスワードはドキュメントの表示を制限し、許可されたユーザーのみにアクセスを許可します。一方、制限パスワードは、コンテンツの編集、コピー、印刷などの特定の操作に対する権限を管理します。回復方法は使用される保護の形式に直接関係しているため、この違いを理解することが重要です。 PDFファイルのパスワードを忘れた場合の最初の対処法 まず、パスワードの回復方法を探します。この組み合わせは、パスワード マネージャー、メモ作成アプリケーション、または文書を生成したソフトウェアに登録されている可能性があります。また、ファイルの以前のコピーも確認してください。他のデバイスやクラウド ストレージ サービスで保護されていない可能性があります。 PDF が他人や法人などの第三者に属している場合、問題を解決する最も直接的な方法は、ドキュメントの新しいバージョンをリクエストするか、パスワードの責任者に直接問い合わせることで、大きな複雑さを伴うことなくアクセスを高速化できます。 PDF パスワードを安全に回復するための推奨事項 PDF...
-
 最新ニュース (JA)
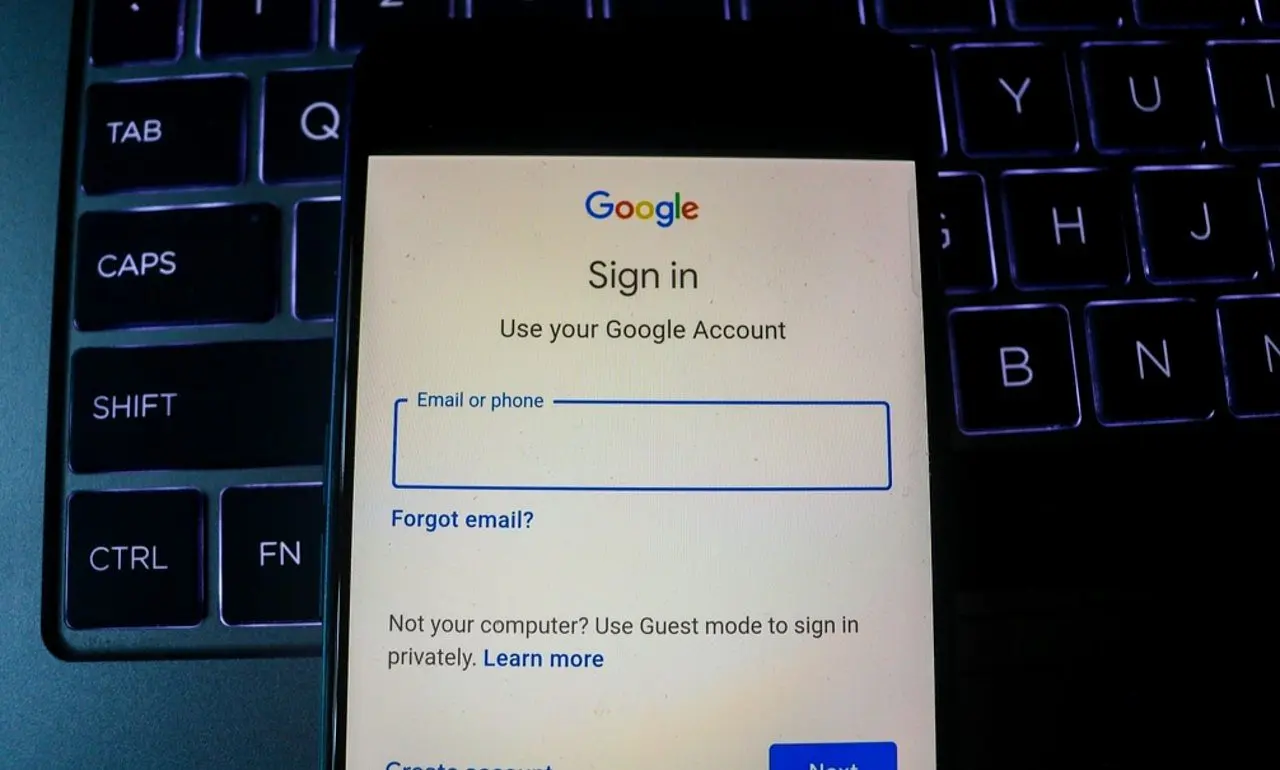
Google に保存されたパスワードを回復する方法を学びましょう: Android および iPhone スマートフォン用の完全なステップバイステップ ガイド
Google に保存されているパスワードを見つけるのは、複雑な作業である必要はありません。 Google パスワード マネージャーは認証情報を一元管理して保護するため、認証情報をそれぞれ記憶する必要がなくなり、複数のデバイス間でのログインが高速化されます。この機能は、デバイスのオペレーティング システムに応じてさまざまな方法で見つけることができます。 Android 携帯電話では、このツールはシステム設定に統合されていますが、iPhone では、Google アプリを介してアクセスします。さらに、ユーザーは新しいアクセスの自動保存を無効にするオプションを選択できます。次に、保存したパスワードにアクセスする方法と、スマートフォンから直接パスワード マネージャーの設定を調整する方法を確認します。 Android デバイスでの Google 認証情報へのアクセス ステップ1.Android デバイスに Google が保存したパスワードを表示するには、「設定」にアクセスし、「Google」オプションをタップしてプロセスを開始します。次に「すべてのサービス」を選択します。 ステップ2。「Google オートフィル」機能が見つかるまで下にスクロールして選択し、「パスワード」を選択します。 ステップ3。このステップでは、資格情報を回復するプラットフォームまたはサービスを選択します。隠されたパスワードを表示するには、「目」アイコンをタップします。この同じセクションで、メモの追加、編集、または保存されたパスワードの削除を行うことができます。...
-
 3最新ニュース (JA)
新しい Google パスワード マネージャー機能により、パスワードとパスキーを他のアプリに転送できます
Google パスワード マネージャーには、認証情報をサードパーティのプラットフォームに直接インポートおよびエクスポートできる新しい機能が実装されました。このツールは、2026 年 6 月 1 日に正式配布が開始された Google Play Services バージョン 26.21 を通じてモバイル デバイスに提供されました。ネイティブ Android システムにより、ユーザー情報の整合性を損なうことなく機密データの移動が容易になりました。 Bitwarden や 1Password などの競合アプリケーションは、簡素化された方法でレコードを送受信できるようになりました。 この技術的な変更により、プレーン...
-
 1News (JP)
Apple システムアップデートはネットワーク障害で失われたパスワードを回復し、侵入を防ぎます
テクノロジー大手の Apple は、インターネット上で新しいアカウントを作成する際に資格情報が失われないように、モバイル ソフトウェアの構造変更を実施しました。この変更は、ユーザーが複雑なアクセス コードを生成し、ネットワーク接続が不安定になったときに直接作用します。この機能はブランドのデバイスでネイティブに動作し、ページがリロードされる前にデータを傍受し、入力された情報を削除します。 この介入はバックグラウンドで行われるため、サードパーティ製アプリケーションのインストールやスマートフォン所有者の複雑な手動設定は必要ありません。オペレーティング システムは、特定のブラウザまたはプラットフォームでの登録プロセス中にのみ入力フィールドを監視します。この措置により、外部サーバーとの通信エラー後に登録プロセス全体をやり直す必要があった歴史的なユーザビリティ上の欠陥が解決されます。 この新しいアーキテクチャにより、メーカーはより堅牢なセキュリティ キーの採用を促進し、信号の切断やインターネット アクセスの遅さによって生じるフラストレーションを解消することを目指しています。長い形式のデータ損失を防ぐことで、企業のデジタル エコシステムの信頼性が強化されます。このメカニズムにより、一意の英数字の組み合わせを作成するために使用される計算量が、サードパーティのインフラストラクチャの問題によって無駄にならないことが保証されます。 信号ドロップ時の保持ダイナミクス この保護ツールが最も頻繁にアクティブになるのは、詳細なフォームへの記入が必要なオンライン ストア、政府システム、企業ポータルにアクセスするときです。個人が仮想キーボードによって提供される非常に複雑なキーの提案を受け入れ、プロファイルを確認しようとすると、ネットワークの変動によってデータ パケットの送信が中断される可能性があります。待ち時間が長くなったり、インターネット信号が突然低下したりすると、進行状況が完全に失われることがありました。 更新されたソフトウェアは、デバイスとターゲット サーバー間の通信の切断を即座に認識し、文字列を安全な環境に転送します。この予防措置は、ブラウザのキャッシュが自動的にクリアされる数ミリ秒前に実行され、生成された正確な情報が保存されます。技術的介入は、外部 Web サイトでの処理エラーがユーザー エクスペリエンスに悪影響を及ぼさないようにすることで、ナビゲーションのダイナミクスを変化させます。 保持保証により、毎日アクセスされる各オンライン サービスに対して、困難で排他的な組み合わせを使用することに対する一般の抵抗感が軽減されます。モバイル...
-
1News (JP)
Apple システム アップデートでは、生成されたパスワードを失敗から保護するために一時的な保管庫が作成されます
iPhone メーカーは、アクセス資格情報の保持を最適化するために、モバイル オペレーティング ソフトウェアに構造変更を実装しました。オンライン プラットホームを使用して、問題を再解決するための解決策を見つけることができます。主な目的は、突然の接続障害や Web ページ読み込み時のエラーによって、複雑な自動生成コードが消失しないようにすることです。 保護メカニズムはシステムのネイティブ アクセス管理アプリケーションに直接作用し、デバイスの揮発性メモリによって情報が破棄される前に情報を傍受します。この介入は、毎日の使用中にバックグラウンドで静かに行われます。デバイス所有者は、ツールが動作するために追加のコマンドを実行したり、追加のダウンロードを実行したり、複雑なメニューを構成したりする必要はありません。 このソフトウェア イニシアチブは、フォーム入力中に Web サイトが予期せずリロードされると、新しく作成されたレコードが頻繁に失われるという人々からの技術的な要求に応えます。新しいプロトコルは、外部サーバーの不安定性に対する障壁を確立し、ブラウジングの進行状況を維持します。これにより、アカウントを作成しようとした直後に、時間のかかるアカウント回復プロセスを開始する必要がなくなります。 インターフェースと一時的なデータストレージ ネイティブ マネージャー インターフェイスは、デジタル保護の新しい層に対応するために正確な視覚調整を受けています。新しいメニューがアプリケーションのメイン設定に統合され、保持されているすべての項目をすばやく表示できるようになりました。 この隔離されたシステム環境では、ソフトウェアは、閲覧中に電子メール アドレスやユーザー名にすぐにリンクされなかった英数字の組み合わせをアーカイブします。このスペースは、スマートフォンまたはタブレットの所有者による手動認証を待つ、厳密に暗号化された移行エリアとして機能します。この人間による確認を経て初めて、セキュリティ キーの最終的な保存が承認され、機器のメイン メモリに保存されます。 この資格情報マネージャーの効率は、デバイス上で確立された初期構成に直接関係しており、仮想キーボードが新規登録に対して安全な提案を提供できるように、一般設定で自動入力オプションが有効のままであることが必要です。自動生成された項目のこのメニューの定期的なレビューをデバイスのデジタル...
-
 News (JP)
巨大データ漏洩により、保護されていないデータベースにある 4,800 万件の Gmail アカウントが明らかに
1 億 4,900 万件の一意のログイン資格情報を含む、保護されていない大規模なデータベースがデジタル セキュリティ研究者によって発見されました。この暴露では、いかなる種類の暗号化やパスワードも使用されていなかったため、インターネット アドレスにアクセスできる誰に対してもデータが脆弱なままでした。情報量は世界中の何百万人ものユーザーに重大なリスクをもたらします。 膨大なデータ セット内では、合計 4,800 万件のレコードが、Google の人気のある電子メール サービスである Gmail のアカウントに対応していました。 Google サービスに加えて、ソーシャル ネットワークやストリーミング サービスを含む他のいくつかのデジタル プラットフォームの認証情報も発見され、事件の範囲は拡大しました。 初期調査では、情報は影響を受けた企業のサーバーへの直接侵入によって取得されたものではないことが示されています。その代わりに、データは、パソコンに感染してユーザー自身が入力した情報を盗む「インフォスティーラー」マルウェアによって時間をかけて収集されたものです。 膨大なデータ編集の原点 ファイルを分析したところ、情報窃盗に特化したマルウェアによって生成されたログがデータベースに継続的に供給されていることが判明しました。これらの悪意のあるプログラムは、感染したデバイス上でサイレントに動作し、ユーザー名やパスワードなど、ログイン...
-
 10News (JP)
新たな大規模パスワード漏洩で1億8,300万のGmailとOutlookアカウントのデータが流出
新たに発生した大規模なデジタル セキュリティ インシデントにより、少なくとも 1 億 8,300 万件の電子メール アカウントの認証情報が流出し、主に Gmail、Outlook、Yahoo などの人気サービスのユーザーに影響を及ぼしました。この侵害は、これらの企業のサーバーへの直接攻撃によるものではなく、ユーザー自身のデバイスに感染して機密情報を取得する「Infostealer」タイプのマルウェアを使用して盗まれたデータを編集したことによって発生しました。 この発見は、データ侵害監視プラットフォームの Have I Been Pwned によって行われました。Have I Been Pwned は、オンラインで情報が公開されていることについてユーザーに警告することで広く知られています。侵害されたデータセットには電子メール アドレスと平文パスワードの組み合わせが含まれており、不正アクセスや詐欺のリスクが高まります。 データの総量は最近更新され、以前の分析では特定されなかった...
-
10News (JP)
Gmail や Outlook などの膨大な量の電子メール認証情報が情報窃取者によって侵害される
Have I Been Pwned プラットフォームの新たな分析により、Gmail、Outlook、Yahoo などのサービスにまたがる少なくとも 1 億 8,300 万件の電子メール アカウント認証情報がデジタル セキュリティ インシデントで流出したことが明らかになりました。このデータは、デバイスに感染してユーザーから機密情報を取得する、インフォスティーラーとして知られる悪意のあるプログラムによって侵害されました。 2025 年 4 月付けの最初の発見は最近更新され、1,640 万件の新しいレコードが追加され、影響を受けるアカウントの総数が増加しました。 リークで言及されたサービスの 1 つである Google...