


Apple スマートフォン所有者の大部分がオペレーティング システムの最新バージョンへの移行に抵抗したため、年初にデジタル脆弱性という憂慮すべきシナリオが生まれました。興味深いことに、その理由はパフォーマンスの問題やストレージの不足ではなく、メーカーが提案した新しいビジュアルガイドラインと人工知能の統合が広範に拒否されたことに関係しています。サイバーセキュリティの専門家らは、美的好みに動機づけられたこの決定により、ナビゲーション エンジンの重大な欠陥からデバイスが保護されず、悪意のある攻撃者がリモート コード実行の抜け穴を悪用できるようになると指摘しています。
セキュリティ修正が更新パッケージの視覚的な変更と切り離すことができず、銀行データや個人情報が危険にさらされることを考慮すると、シナリオはさらに悪化します。アップデートをブロックすることを選択したユーザーが挙げた主な対立点は次のとおりです。
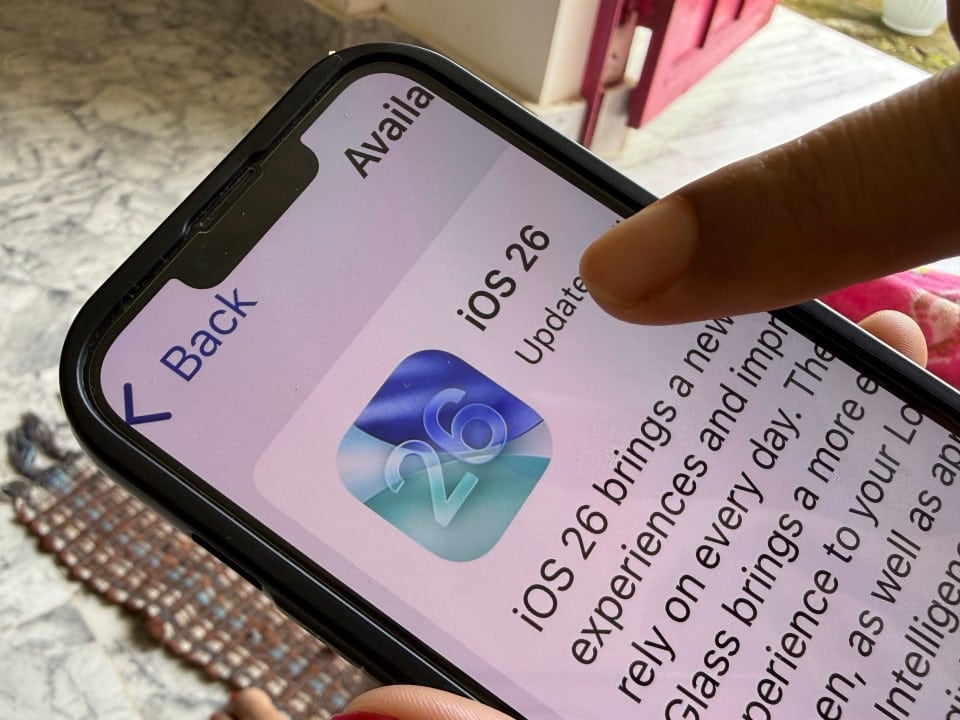
- システムメニューの過度の半透明による読みづらさ。
- 調整に統合された新しいネイティブ AI によるデータ監視に対する不信感。
- 絶え間なく煩わしいインターフェースのアニメーションによって引き起こされる視覚的な不快感。
視覚的な好みにより重大なリスクが無視される
技術的な懸念の焦点は、CVE-2025-43529 および CVE-2025-14174 としてカタログ化されている 2 つの特定の脆弱性にあります。これらの欠陥は、Safari ブラウザや iOS エコシステム内の他のアプリケーションで Web ページをレンダリングするエンジンである WebKit に直接影響します。バージョン 26.2 でパッチが適用されていない場合、システムは引き続き、侵害されたページにアクセスするか、サードパーティ アプリケーション内の感染したリンクをクリックするだけでアクティブ化される悪意のあるスクリプトの影響を受けやすくなります。
これらのホールを悪用すると、攻撃者は標準のハードウェア保護を回避して、デバイスのメモリ内で任意のコードを実行することができます。これは、古くて使い慣れたレイアウトの維持を優先することで、ユーザーが最も機密データへのアクセス キーを誤って渡してしまい、デバイスがなりすましや金融詐欺を目的としたサイバー犯罪の格好の標的になってしまうことを意味します。
液体ガラスの設計論争とプライバシー
この危険な行動を引き起こす美的不満は、同社が採用した「液体ガラス」と呼ばれる新しいデザイン言語を中心に展開しています。このインターフェイスは透明度、ぼかし、レイヤーの重なりに大きく依存しており、読みやすさや目の疲れについての批判が生じました。堅牢でコントラストの高いインターフェイスに慣れている多くの消費者にとって、この変更は劇的なもので、日常の使いやすさを妨げ、テクノロジー フォーラムやソーシャル メディアで苦情の波を引き起こしました。
視覚的な問題に加えて、Apple Intelligence の緊密な統合により、信頼の壁が高まります。 AI アルゴリズムがプロアクティブな機能を最適化するために個人データをスキャンしているという認識は、プライバシーを重視するユーザーの間で不快感を引き起こしています。アップデートによって望ましくない監視機能が有効になるのではないかという懸念が、デバイスを以前のバージョンの、さらには不安定なバージョンのオペレーティング システムにインストールし続ける決定要因となっていました。
安全なソリューションとしてのアクセシビリティ設定
テクノロジーアナリストは、視覚的な快適さのためにセキュリティを犠牲にする必要はないと強調します。オペレーティング システムは、ほとんどの望ましくない外観上の変更を元に戻すことができる堅牢なアクセシビリティ ツールを提供します。調整内容を参照する際、ユーザーは「透明度を下げる」や「コントラストを上げる」などのオプションを有効にして、ガラス効果を排除し、以前のバージョンと同様に無地の背景とより読みやすいメニューに戻すことができます。
人工知能や過剰な画面の動きに関する懸念を軽減するには、特定の Apple Intelligence 機能を無効にし、「動きを減らす」機能をオンにします。これらのシンプルな設定により、視差アニメーションが無効になり、AI によるバックグラウンドでのデータ処理が停止され、ユーザーが不快または煩わしいと感じるインターフェイスを使用することを強いられることなく、デバイスが重要な WebKit 修正を確実に受け取ることができます。





