Ataque hacker deixa Porto de Santos 3 dias sem internet e telefonia


O boato de um apagão mundial nesta terça-feira (17) foi desmentido por autoridades do setor elétrico, mas reacendeu o alerta para a fragilidade de estruturas estratégicas que dependem da internet. No mesmo período, o Porto de Santos, no litoral de São Paulo, viveu uma invasão criminosa que paralisou serviços administrativos e derrubou os canais de telecomunicação por três dias.
Para o especialista em cibersegurança Wanderley Abreu Junior, conhecido como Storm, que é ex-hacker e já colaborou com o Ministério Público do Rio de Janeiro, a conexão cada vez mais rápida amplia a exposição de dados e de operações das empresas. Segundo ele, o colapso global esbarra em um limite técnico, porque as redes elétricas do planeta não formam uma malha de distribuição única. Ainda assim, a Internet das Coisas transforma objetos comuns, de uma geladeira a um painel de controle portuário, em possíveis portas de entrada para invasores à distância.
Como um falso blecaute ganhou força nas redes
A história do apagão se apoiou no medo coletivo, ao juntar episódios sem ligação entre si e sugerir uma ação internacional combinada. Nenhum dos três itens abaixo envolve invasão de sistemas elétricos ou sabotagem de dados.
- Teste nos Estados Unidos: a Federal Communications Commission (FCC) agendou para 17 de novembro um procedimento preventivo de rotina, previsto para as 14h20 no horário da costa leste americano, equivalente às 16h20 em Brasília, que emite alertas em rádio e televisão sem interromper a energia.
- Kit de sobrevivência: a Defesa Civil brasileira e órgãos de outros países orientam a manter comida e água para até 72 horas em caso de desastres naturais, sem relação com ataques cibernéticos.
- Ficção na televisão: um episódio da 35ª temporada de Os Simpsons, exibido originalmente em 2023, mostra um apagão em Springfield às vésperas do Dia de Ação de Graças, cena que alguns internautas associaram ao calendário deste ano.
Sistemas do Porto de Santos caíram após queda de energia
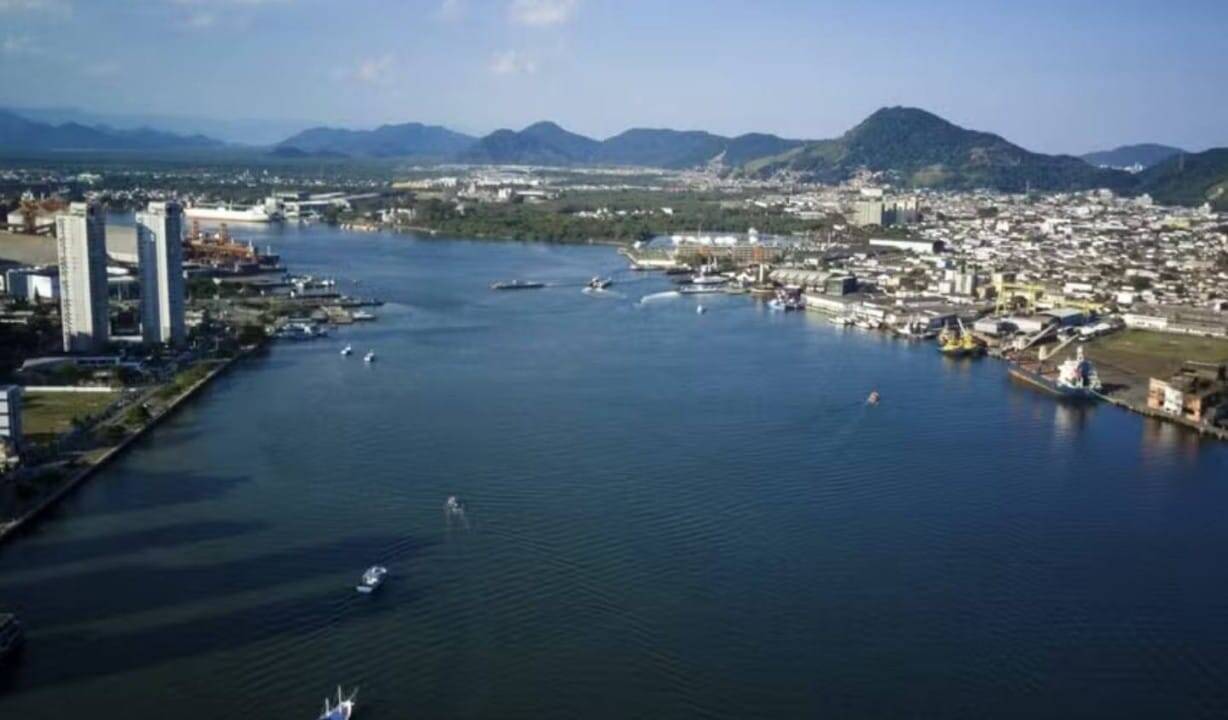
Apesar da farsa, o fim coordenado do mundo digital não existe, mas invasões pontuais causam prejuízos milionários à economia nacional. Os ataques atingem alvos concretos, e o caso de Santos mostra como uma falha local pode parar serviços inteiros. O porto é o mais movimentado do país.
Leia também: Ataque hacker na Caixa Vida e Previdência expõe dados cadastrais de 7,6 milhões de clientes ativos no Brasil
A Autoridade Portuária de Santos (APS) teve os servidores corporativos desligados logo depois de uma queda de energia local. O acesso ilegal desestabilizou o sistema de gestão administrativa SAP, o protocolo de atendimento a clientes e o canal Docas Digital, usado para tramitar documentos internos.
Na terça-feira (10), a Polícia Federal (PF) abriu inquérito em Santos para investigar as falhas, mas informou que ainda não pode apontar responsáveis nem os motivos do problema. Um grupo identificado como N0n reivindicou a autoria, porém as autoridades não consideraram a manifestação suficiente para comprovar a invasão. Em 8 de novembro de 2026, a Comissão Estadual de Segurança Pública nos Portos (Cesportos-SP), coordenada pela PF, elevou a proteção do porto para o patamar 2. A internet e a telefonia só voltaram na segunda-feira (9). Na quinta-feira (12), a APS estimou ter recuperado cerca de 70% dos backups de arquivos afetados, e reportagens descrevem características de ransomware, ataque em que o invasor criptografa arquivos e cobra resgate.
Fornecedores terceirizados abrem caminho para invasores
Criminosos miram a cadeia de suprimentos porque uma única falha no código de um prestador de serviços pode alcançar o banco de dados final. Um sistema governamental ou um site comercial usa milhares de componentes terceirizados, e a falta de revisão em um pequeno trecho de programação expõe todo o núcleo de proteção.
Continue lendo: Operação da Polícia Federal contra desvio de emendas Pix cumpre cinco mandados e apreende dinheiro vivo na Bahia
A inteligência artificial automatiza tentativas de fraude e torna os ataques mais volumosos e destrutivos. A ameaça chega a aparelhos de ar-condicionado e à câmera do notebook de um idoso. A principal defesa exige softwares originais e atualizados, troca periódica das senhas dos roteadores e treinamento técnico contínuo nas estruturas de serviço público.