Criminosos obtêm dados de 680 clientes do Revolut na Itália Por Maria
3 min de leitura
 |
A Polícia Postal da Itália instaurou um procedimento investigativo em 16 de setembro de 2026 após o banco digital Revolut relatar a entrega indevida de dados pessoais de 680 clientes a criminosos cibernéticos. O incidente envolveu o envio de comunicações fraudulentas direcionadas à instituição sediada no Reino Unido.
Comunicação formal às autoridades britânicas
A fintech britânica Revolut notificou os órgãos reguladores do Reino Unido logo após confirmar o repasse das informações privadas aos fraudadores.
Os invasores enganaram a equipe técnica da instituição para obter acesso ao cadastro dos correntistas italianos. A gerência do banco confirmou a violação de segurança aos órgãos fiscalizadores em Londres. A apuração segue na Itália.

Informações bancárias e pessoais repassadas
O pacote de registros sensíveis entregue aos estelionatários reuniu uma variedade de dados cadastrais e financeiros de 680 usuários. O grupo criminoso obteve documentos essenciais de identificação civil emitidos pelas autoridades públicas.
Entre os dados acessados figuram elementos fundamentais para a validação da identidade de cada titular. A exposição atingiu moradores da Itália cadastrados na plataforma digital. Os invasores recolheram dados estratégicos:
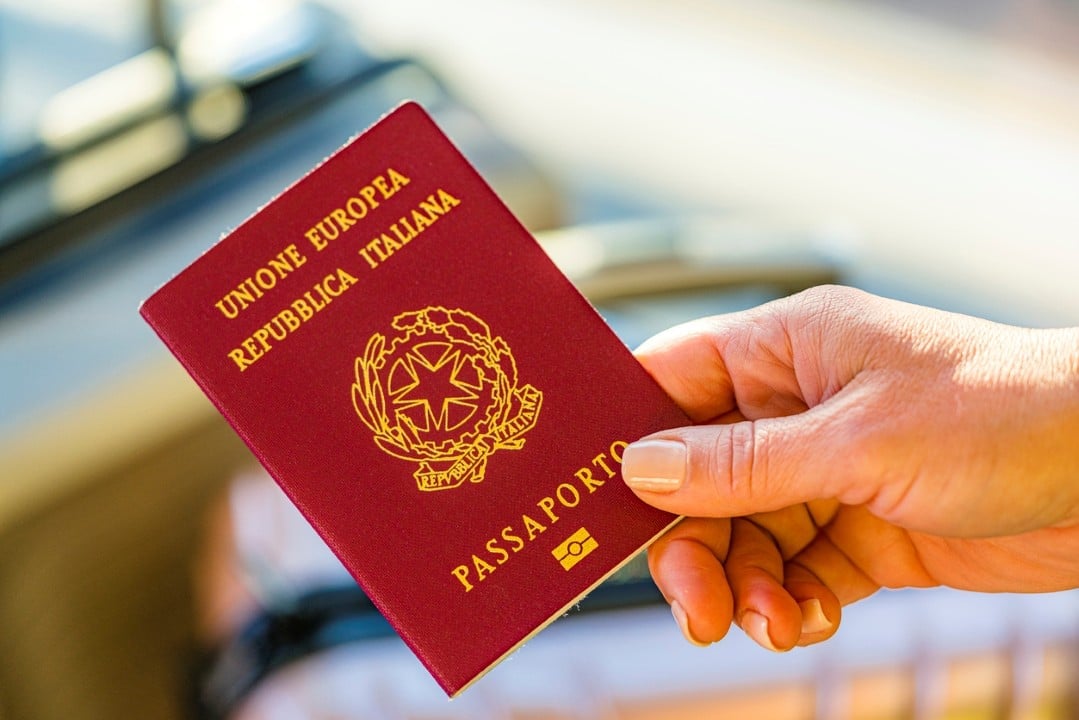
- Cópias e números de passaporte dos correntistas afetados
- Endereços residenciais cadastrados junto ao banco digital
- Números de contas bancárias ativas na instituição
- Registros de movimentação de bitcoins operados na carteira
A fintech Revolut assegurou que o ataque não alcançou os fundos financeiros sob custódia.
Origem da mensagem fraudulenta em Reggio Calabria
O envio indevido ocorreu após cibercriminosos utilizarem uma conta do sistema de correio eletrônico certificado da Polícia de Estado em Reggio Calabria para solicitar os arquivos confidenciais diretamente aos funcionários da instituição financeira sediada no Reino Unido. Esse mecanismo institucional de comunicação oficial gerou credibilidade artificial para o pedido falso.
A Polícia Postal italiana busca identificar os responsáveis pela intrusão na caixa postal eletrônica governamental. Peritos analisam se ocorreu clonagem do endereço eletrônico ou invasão direta no servidor regional da Calábria. O método adotado pelos fraudadores revelou alto nível de planejamento técnico.
Reação da fintech e bloqueio imediato
Um porta-voz da instituição afirmou que “os sistemas do Revolut e os fundos dos clientes não foram afetados” pela ação ilícita.
Após constatar a solicitação fraudulenta, a equipe técnica interrompeu os contatos e barrou o tráfego com o remetente suspeito. “Bloqueamos imediatamente o endereço e alertamos a agência governamental competente, as forças de segurança, as autoridades de proteção de dados e os reguladores financeiros”, informou o representante da fintech.
Cobrança de esclarecimentos pela associação Codacons
A associação italiana de defesa do consumidor Codacons formalizou pedidos de esclarecimento sobre o uso indevido da infraestrutura digital estatal. A entidade exigiu investigações detalhadas sobre a segurança do sistema de comunicação governamental em território italiano. Os representantes da entidade questionaram a vulnerabilidade das ferramentas públicas de correio.
A Codacons solicitou que “as autoridades competentes atuem para apurar a dimensão do fenômeno, se instituições da Itália foram invadidas por criminosos cibernéticos e quantas e quais contas de e-mail certificado foram usadas para realizar o roubo de dados sensíveis”.