
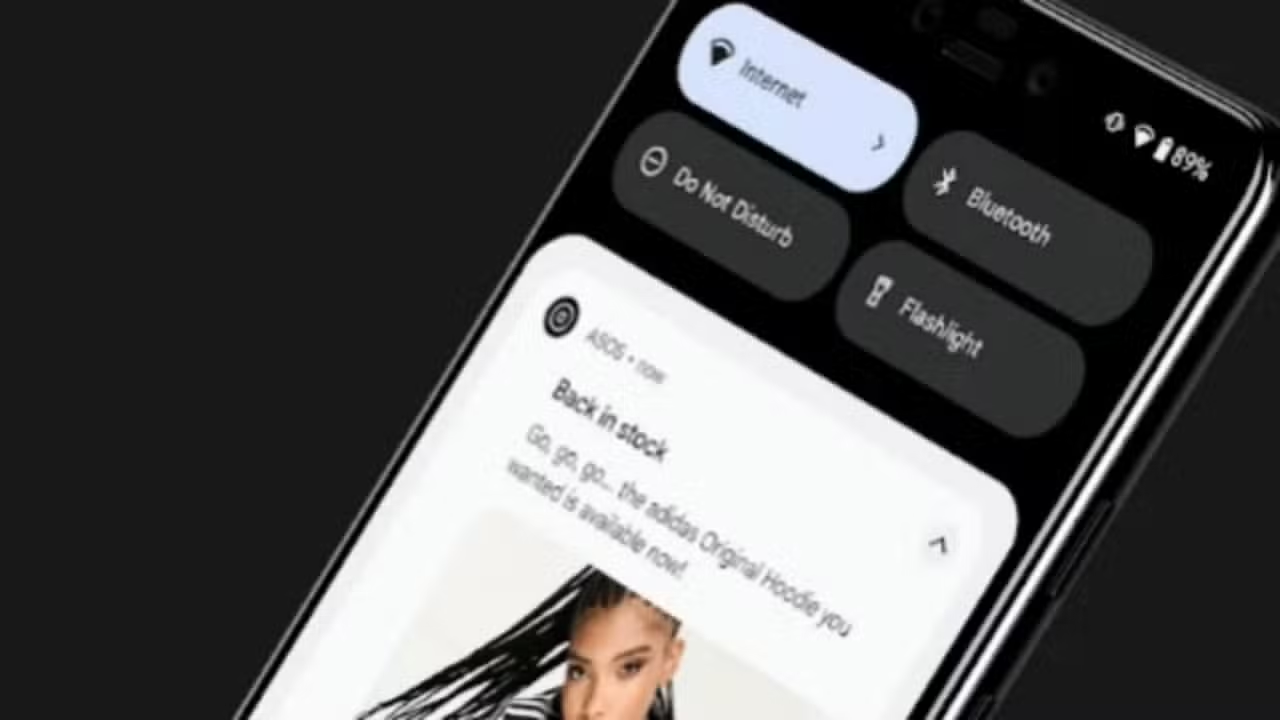
O aplicativo da varejista de moda britânica ASOS disparou notificações não autorizadas aos celulares de clientes exigindo contato com a administração da companhia sob ameaça de vazamento de dados corporativos. O incidente gerou repercussão imediata nos mercados financeiros de Londres, provocando uma desvalorização entre 10% e 12,5% nas ações da empresa britânica, além de um recuo de aproximadamente 3% nos papéis da plataforma de dados Snowflake no pré-mercado de Nova York.
A mensagem invasora foi transmitida por meio de um alerta pop-up no formato push com o título em inglês que apontava ataque contra a rede da empresa. O texto foi endereçado diretamente ao encarregado de proteção de dados, conhecido pela sigla DPO, e à equipe técnica de tecnologia da informação da companhia. No comunicado enviado aos telefones, os invasores afirmaram: “Prezados DPO e TI da ASOS, comprometemos totalmente a instância da Snowflake. Falem conosco, ou vazaremos os dados”, em tradução livre. O disparo direcionava o público a uma página externa no serviço de mensagens Telegram, operada por um grupo que se identificou pelo nome Xuanye Group.
Continue lendo: Leapmotor C10 2027 ganha nova arquitetura e motores de até 571 cv
A ofensiva chamou a atenção de especialistas pela escolha de utilizar o canal oficial da própria varejista para tornar pública a chantagem corporativa, rompendo com a conduta comum do cibercrime, que costuma manter pedidos de resgate em canais privados para facilitar pagamentos discretos. Charlotte Wilson, head de soluções corporativas na empresa de cibersegurança Check Point, analisou a gravidade da abordagem adotada pelos invasores: “Se for confirmado, trata-se de um ataque profundamente sério porque os hackers parecem ter feito algo particularmente audacioso: transformaram o próprio aplicativo da ASOS em sua nota de resgate”, afirmou em tradução livre. A especialista lembrou que milhões de consumidores confiam nas notificações recebidas em seus aparelhos porque partem da premissa de que a comunicação procede exclusivamente da empresa responsável.
Saiba mais: Apple libera 3º beta do iOS 27.2 e do macOS Golden Gate 27.2
Embora a notificação tenha chegado a telas de compradores no Reino Unido e em outros mercados, a operação do comércio eletrônico e do próprio aplicativo permaneceu em atividade contínua ao longo da manhã de 6 de outubro de 2026. Em mensagem veiculada no canal criado na plataforma externa, o grupo alegou que detalhes bancários e registros de cartões de crédito dos clientes não teriam sido atingidos. A ASOS abriu apuração interna para determinar se houve acesso indevido às suas bases centrais ou se os invasores apenas conseguiram assumir o controle dos módulos responsáveis pelo envio de comunicados móveis.
Veja também: Usuários do iPhone 18 Pro recebem iOS 27.0.1 para solucionar falhas de sistema
ASOS investiga alcance técnico e estrutura de segurança
A separação entre os ambientes de mensageria móvel e as plataformas estruturais de armazenamento de dados levantou dúvidas técnicas sobre quais ferramentas teriam sido efetivamente acessadas. Dan Bird, especialista da empresa de segurança cibernética Horizon3, detalhou que a transmissão remota requer mecanismos independentes das ferramentas analíticas: “O envio de uma notificação por push aos usuários do aplicativo da ASOS exigiria acesso ao sistema de notificações da empresa, que é separado da plataforma de dados Snowflake que os invasores afirmam ter comprometido”, declarou em tradução livre. Caso as duas alegações sejam verídicas, a situação indicaria que os responsáveis obtiveram credenciais capazes de destrancar mais de um compartimento digital.
Confira também: Vivo lança celular Vivo S60t com bateria de 7.200 mAh e câmera de 50 MP
A arquitetura utilizada pela varejista também foi descrita por Dray Agha, gerente sênior de operações de segurança da empresa de cibersegurança Huntress, que ressaltou a sensibilidade dos repositórios corporativos externos. “A Snowflake é um banco de dados em nuvem de grande porte onde os varejistas normalmente armazenam informações confidenciais de clientes; é uma preocupação real se os cibercriminosos de fato o acessaram como afirmam. A notificação push sugere que os invasores também violaram os sistemas que controlam o aplicativo móvel da ASOS”, disse Agha em tradução livre.
Acompanhe: Zinwa P26 abre pré-venda com envio em outubro e sistema Android atualizado
Pela legislação britânica de proteção de informações sob fiscalização do órgão Information Commissioner’s Office, as empresas contam com um intervalo de até 72 horas para detalhar formalmente incidentes que envolvam quebra comprovada de sigilo de registros pessoais de clientes.
Leia também: Ferramenta GrayKey burla reinício automático do iPhone
Fatos confirmados e números da operação da ASOS
- 10% a 12,5% de desvalorização registrada nas ações da ASOS na Bolsa de Valores de Londres durante a manhã do incidente.
- 3% de retração nas ações da fornecedora de armazenamento em nuvem Snowflake no pré-mercado financeiro em Nova York.
- 16,4 a 17 milhões de clientes ativos compõem a base global da varejista em mais de 150 países atendidos.
- 72 horas de prazo legal estabelecido pelos órgãos reguladores britânicos para notificação de incidentes com informações confidenciais.
Histórico de vulnerabilidades na nuvem e finanças da ASOS
O episódio ocorre em um momento corporativo delicado para a ASOS, que registrou receita anual recente de £2,5 bilhões, acompanhada por um prejuízo operacional de £212 milhões no fechamento fiscal do período anterior. A base de armazenamento da Snowflake já havia sido associada em anos anteriores a grandes incidentes internacionais de cibersegurança envolvendo companhias de alcance global como a empresa de ingressos Ticketmaster e a instituição bancária Santander, o que ampliou o alerta no setor sobre os métodos de salvaguarda de dados corporativos.
Cronologia da ofensiva contra os sistemas da ASOS
- 6 de outubro de 2026, início da manhã — Criação do canal do Xuanye Group no aplicativo Telegram antes da publicação do alerta público.
- 6 de outubro de 2026, 10h01 — Notificação não autorizada com o título ‘ASOS HACKED’ é disparada aos dispositivos móveis de usuários.
- 6 de outubro de 2026, manhã — Queda imediata nas ações da varejista na Bolsa de Valores de Londres e abertura de investigação técnica interna.
A investigação interna da companhia busca averiguar se registros cadastrais sob custódia corporativa foram transferidos externamente ou se a investida limitou-se ao console de mensageria móvel.